Introdução
A internet tornou muitas atividades mais rápidas e práticas, mas também criou novas oportunidades para criminosos tentarem enganar usuários. Entre os golpes digitais mais comuns está o phishing, uma técnica utilizada para induzir pessoas a fornecer informações importantes ou realizar determinadas ações.
Uma mensagem aparentemente enviada por um banco, uma promoção recebida pelo WhatsApp, um aviso urgente sobre uma conta bloqueada ou até uma página muito parecida com um site verdadeiro podem fazer parte desse tipo de golpe.
Entender o que é phishing ajuda a reconhecer situações suspeitas antes de clicar em links, informar senhas ou fornecer dados pessoais.
O que é phishing?
Phishing é um tipo de golpe digital baseado principalmente em enganar a vítima.
O criminoso tenta se passar por uma empresa, instituição, serviço ou até por uma pessoa conhecida para convencer o usuário a realizar alguma ação.
Essa ação pode envolver clicar em um link, acessar uma página falsa, informar uma senha, fornecer dados pessoais, baixar um arquivo ou realizar algum pagamento.
Em muitos casos, o golpe tenta criar uma aparência de legitimidade para diminuir a desconfiança da vítima.
Como funciona o phishing?
O funcionamento pode variar, mas normalmente começa com algum tipo de contato.
O usuário pode receber um e-mail, SMS, mensagem em aplicativo ou outro tipo de comunicação contendo uma história criada para chamar sua atenção.
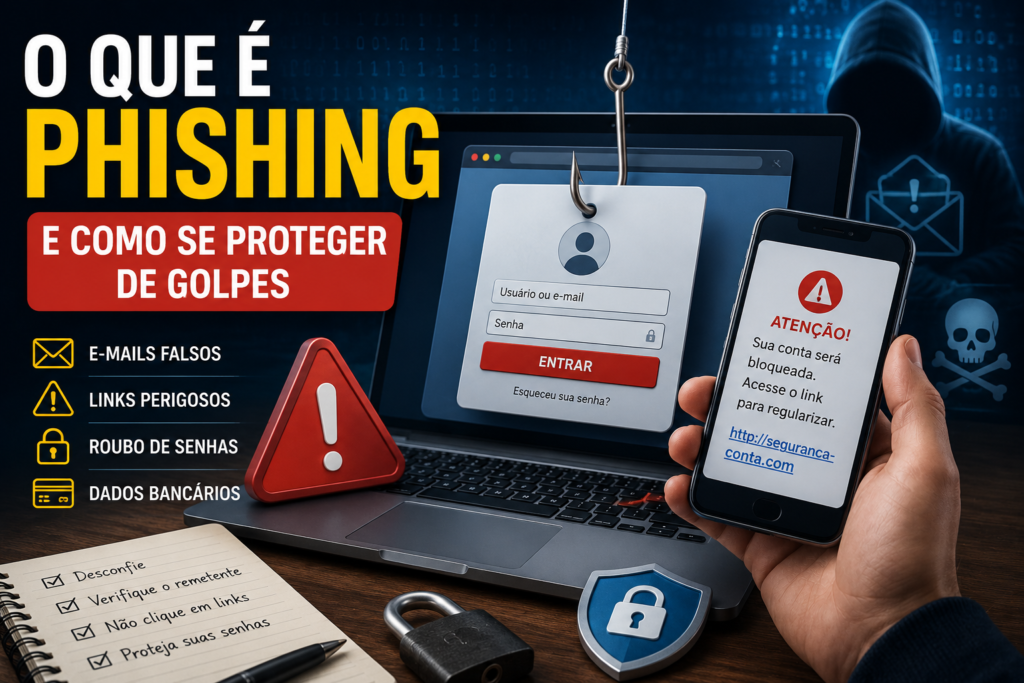
A mensagem pode informar, por exemplo, que existe um problema com uma conta e que é necessário acessar determinado link imediatamente.
Ao clicar, a pessoa pode ser direcionada para uma página criada para imitar o site verdadeiro de uma empresa.
Se a vítima inserir suas informações nessa página, os dados podem acabar nas mãos dos criminosos.
Por que o phishing funciona?
Uma das principais características do phishing é explorar o comportamento humano.
Em vez de depender apenas de falhas técnicas, o criminoso tenta fazer com que a própria vítima tome uma decisão prejudicial.
Para isso, mensagens fraudulentas podem explorar sentimentos como:
- urgência;
- medo;
- curiosidade;
- confiança;
- preocupação;
- oportunidade;
- recompensa.
Uma mensagem dizendo que uma conta será bloqueada em poucos minutos, por exemplo, pode fazer a pessoa agir rapidamente sem verificar se a informação é verdadeira.
O que é engenharia social?
Engenharia social é o uso de técnicas de manipulação para convencer alguém a fornecer informações ou realizar determinadas ações.
O phishing é uma das formas de engenharia social.
O criminoso pode utilizar informações, aparência visual, linguagem e situações aparentemente legítimas para aumentar a confiança da vítima.
Por isso, segurança digital não depende apenas de programas e sistemas de proteção. A atenção do usuário também desempenha um papel importante.
Quais são os tipos de phishing?
Existem diferentes maneiras de aplicar esse tipo de golpe.
Embora o objetivo possa ser semelhante, o meio utilizado para chegar até a vítima pode mudar.
Alguns golpes utilizam e-mails, enquanto outros aparecem por SMS, aplicativos de mensagens, redes sociais ou chamadas telefônicas.
Conhecer essas variações ajuda a identificar situações suspeitas.
Phishing por e-mail
O e-mail é um dos meios mais conhecidos para tentativas de phishing.
O usuário pode receber uma mensagem que parece ter sido enviada por um banco, loja, plataforma digital, serviço de streaming ou outra empresa.
O conteúdo normalmente incentiva alguma ação.
Pode existir um botão para atualizar dados, confirmar uma compra, recuperar uma conta ou verificar uma suposta atividade suspeita.
Antes de clicar, é importante verificar cuidadosamente o remetente e o contexto da mensagem.
Phishing por SMS
Golpes também podem chegar por mensagens de texto.
Nesse caso, o usuário pode receber um SMS informando sobre uma entrega, compra, cobrança, prêmio ou problema em alguma conta.
A mensagem normalmente contém um link ou instrução para entrar em contato.
O fato de uma mensagem chegar ao número de telefone não significa que ela seja legítima.
Phishing pelo WhatsApp
Aplicativos de mensagens também podem ser utilizados em golpes.
No WhatsApp, por exemplo, podem circular mensagens oferecendo benefícios, promoções, oportunidades ou solicitando informações.
Criminosos também podem tentar se passar por pessoas conhecidas.
Quando alguém solicita dinheiro, códigos, senhas ou informações importantes por mensagem, é recomendável confirmar a identidade da pessoa por outro meio antes de realizar qualquer ação.
Phishing em redes sociais
Redes sociais também podem ser utilizadas para distribuir links fraudulentos.
Uma conta falsa pode imitar uma empresa, influenciador ou pessoa conhecida.
Também podem aparecer anúncios, mensagens privadas ou publicações direcionando usuários para páginas externas.
Antes de fornecer qualquer informação, é importante verificar se o perfil e o endereço acessado são realmente legítimos.
O que é smishing?
Smishing é um termo utilizado para golpes de phishing realizados principalmente por SMS ou mensagens semelhantes.
O nome combina referências a SMS e phishing.
A estratégia costuma utilizar mensagens curtas com algum tipo de alerta ou oportunidade.
O objetivo normalmente é convencer a vítima a clicar em um link ou fornecer informações.
O que é vishing?
Vishing é uma modalidade de golpe realizada por voz, normalmente através de chamadas telefônicas.
O criminoso pode se passar por um funcionário de banco, empresa, suporte técnico ou outra instituição.
Durante a conversa, ele pode tentar convencer a vítima a fornecer informações, instalar aplicativos, realizar transferências ou executar alguma ação.
Chamadas aparentemente profissionais também devem ser verificadas quando envolvem solicitações incomuns.
O que é spear phishing?
Spear phishing é uma forma mais direcionada de phishing.
Em vez de enviar uma mensagem genérica para muitas pessoas, o criminoso pode utilizar informações específicas sobre determinada vítima ou organização.
Essas informações podem tornar a mensagem mais convincente.
Por exemplo, conhecer o nome da empresa onde alguém trabalha ou a função que exerce pode ajudar o criminoso a criar uma abordagem aparentemente legítima.
Como identificar um phishing?
Não existe um único sinal capaz de identificar todos os golpes.
Entretanto, alguns comportamentos podem indicar que uma mensagem merece atenção adicional.
Entre eles estão:
- mensagens criando urgência excessiva;
- pedidos inesperados de senha;
- links suspeitos;
- remetentes desconhecidos;
- erros incomuns no endereço do site;
- ofertas boas demais para parecer verdade;
- solicitações de códigos de autenticação;
- arquivos inesperados;
- ameaças de bloqueio imediato;
- pedidos de pagamento fora do procedimento normal.
A presença de um desses elementos não confirma automaticamente um golpe, mas deve aumentar a atenção.
Como saber se um link é falso?
Links fraudulentos podem tentar imitar endereços legítimos.
Às vezes, a diferença está em apenas algumas letras ou caracteres.
Antes de acessar um endereço recebido por mensagem, observe cuidadosamente o domínio.
Quando a mensagem afirma ser de determinada empresa, uma alternativa mais segura pode ser abrir o aplicativo oficial ou digitar diretamente o endereço conhecido no navegador, em vez de utilizar o link recebido.
Também é importante lembrar que uma página visualmente bonita e profissional não é garantia de autenticidade.
Sites falsos podem parecer verdadeiros?
Sim.
Uma página falsa pode copiar cores, logotipos, textos e elementos visuais de um serviço verdadeiro.
Por isso, analisar somente a aparência não é suficiente.
O endereço do site e o contexto utilizado para chegar até ele também precisam ser considerados.
Criminosos podem criar páginas muito semelhantes às originais justamente para fazer com que a vítima se sinta segura ao inserir suas informações.
O cadeado do navegador significa que o site é seguro?
O cadeado ou a utilização de HTTPS indica que existe uma conexão protegida entre o navegador e o servidor.
Entretanto, isso não significa automaticamente que o proprietário daquele site seja confiável.
Um site criado para aplicar golpes também pode utilizar HTTPS.
Portanto, além de verificar a conexão, é necessário observar o endereço do site e confirmar se você está realmente acessando o serviço correto.
Phishing pode roubar senhas?
Sim.
Roubar credenciais de acesso é um dos possíveis objetivos desse tipo de golpe.
Uma página falsa pode apresentar campos semelhantes aos utilizados em um serviço verdadeiro.
Se o usuário informar e-mail e senha, essas informações podem ser capturadas.
Por isso, nunca é recomendável fornecer credenciais em páginas acessadas por links suspeitos.
Phishing pode roubar dados bancários?
Também pode.
Alguns golpes tentam obter informações relacionadas a contas, cartões ou serviços financeiros.
Outros podem tentar convencer a vítima a realizar uma transferência diretamente.
Instituições financeiras possuem procedimentos próprios de segurança, portanto solicitações incomuns devem ser verificadas pelos canais oficiais.
Phishing pode instalar vírus?
Em determinadas situações, uma tentativa de phishing pode incluir arquivos ou links utilizados para distribuir software malicioso.
Um anexo aparentemente comum pode conter conteúdo perigoso.
Por isso, arquivos inesperados devem ser tratados com cuidado, principalmente quando o remetente é desconhecido ou quando a mensagem tenta pressionar o usuário a abrir o documento rapidamente.
Bancos pedem senha por mensagem?
É importante desconfiar de mensagens solicitando informações confidenciais.
Senhas, códigos de autenticação e outras credenciais devem ser protegidos.
Quando houver dúvida sobre uma comunicação bancária, utilize os canais oficiais da instituição.
Abrir diretamente o aplicativo do banco é normalmente mais seguro do que acessar um link enviado por uma mensagem inesperada.
O que fazer antes de clicar em um link?
Primeiro, observe de onde a mensagem veio.
Leia o conteúdo com atenção e verifique se existe alguma tentativa de criar urgência.
Analise também o endereço do link quando isso puder ser feito com segurança.
Se a mensagem estiver relacionada a uma conta que você possui, considere acessar o serviço diretamente pelo aplicativo oficial ou digitando o endereço no navegador.
Dessa forma, você evita depender do link recebido.
Como se proteger contra phishing?
Alguns hábitos podem reduzir significativamente os riscos.
Entre os principais estão:
- evitar clicar impulsivamente em links;
- conferir o endereço dos sites;
- desconfiar de pedidos inesperados;
- utilizar senhas fortes;
- não reutilizar a mesma senha em vários serviços;
- ativar autenticação em dois fatores;
- manter aplicativos e sistemas atualizados;
- utilizar canais oficiais;
- evitar fornecer códigos de autenticação;
- verificar solicitações de pagamento.
A combinação de diferentes medidas oferece uma proteção melhor do que depender de apenas uma delas.
O que é autenticação em dois fatores?
A autenticação em dois fatores adiciona uma etapa adicional ao processo de acesso a uma conta.
Além da senha, pode ser necessário confirmar a identidade utilizando outro método.
Isso dificulta o acesso indevido quando uma senha é descoberta ou roubada.
Entretanto, códigos e solicitações de autenticação também devem ser protegidos.
Nunca forneça um código recebido no seu dispositivo simplesmente porque alguém pediu por mensagem ou telefone.
Usar senhas diferentes ajuda?
Sim.
Utilizar a mesma senha em vários serviços aumenta o impacto de um possível vazamento ou golpe.
Se uma senha for comprometida, criminosos podem tentar utilizá-la em outras plataformas.
Senhas diferentes reduzem esse risco.
Gerenciadores de senhas também podem ajudar na criação e organização de credenciais únicas.
Antivírus protege contra phishing?
Programas de segurança podem ajudar a identificar determinadas ameaças, sites perigosos e arquivos maliciosos.
Entretanto, nenhuma ferramenta consegue impedir todos os golpes.
Uma mensagem de phishing pode tentar simplesmente convencer a própria pessoa a fornecer uma informação.
Por isso, ferramentas de segurança devem ser combinadas com atenção e boas práticas.
Navegadores ajudam a bloquear sites perigosos?
Navegadores modernos possuem mecanismos que podem alertar sobre determinados sites considerados perigosos.
Essas proteções são importantes, mas não devem ser consideradas infalíveis.
Novos sites fraudulentos podem aparecer constantemente.
Mesmo quando nenhum aviso é exibido, ainda é importante verificar o endereço e o contexto da página acessada.
O que fazer se eu clicar em um link de phishing?
Clicar em um link não significa necessariamente que todos os seus dados foram comprometidos.
O risco depende do que aconteceu depois.
Se você apenas abriu a página e não informou dados nem instalou arquivos, a situação pode ser diferente de um caso em que uma senha foi fornecida.
Feche a página suspeita e evite continuar interagindo com ela.
Se algum arquivo foi baixado ou executado, pode ser necessário realizar verificações adicionais no dispositivo.
O que fazer se eu informar minha senha em um site falso?
Se você perceber que informou uma senha em uma página fraudulenta, altere a senha do serviço verdadeiro o mais rapidamente possível.
Se a mesma senha for utilizada em outros serviços, altere-a nesses locais também.
Verifique sessões e dispositivos conectados à conta quando essa opção estiver disponível.
Ative autenticação em dois fatores e acompanhe atividades recentes para identificar acessos que você não reconhece.
O que fazer se eu fornecer dados bancários?
Entre em contato com a instituição financeira pelos canais oficiais assim que perceber a situação.
Explique o ocorrido e siga as orientações fornecidas pelo banco.
Também acompanhe movimentações e notificações da conta.
Quanto mais cedo uma atividade suspeita for identificada, maiores são as possibilidades de tomar as medidas adequadas.
O que fazer se eu fizer um pagamento em um golpe?
Entre em contato imediatamente com a instituição financeira utilizada na transação.
Informe que existe suspeita de fraude e forneça as informações disponíveis.
Também guarde mensagens, comprovantes e outros registros relacionados ao ocorrido.
Dependendo da situação, esses dados podem ser úteis para comunicar o caso às autoridades ou aos serviços envolvidos.
Empresas verdadeiras também enviam links?
Sim.
Receber um link não significa automaticamente que uma mensagem seja falsa.
Empresas legítimas podem utilizar links em suas comunicações.
O problema é que criminosos também podem imitá-las.
Quando uma mensagem envolve informações importantes, pagamentos, senhas ou alterações de conta, acessar diretamente o aplicativo ou site oficial pode reduzir o risco.
É possível receber phishing de um contato conhecido?
Sim.
Uma conta de e-mail, rede social ou aplicativo de mensagens comprometida pode ser utilizada para enviar golpes aos contatos da vítima.
Por isso, mesmo mensagens vindas de pessoas conhecidas podem exigir confirmação quando apresentam comportamento incomum.
Se um amigo solicitar dinheiro de maneira inesperada, por exemplo, confirme o pedido utilizando outro canal.
QR Code pode ser usado em phishing?
Sim.
Um QR Code pode direcionar o usuário para uma página na internet.
Se o endereço associado ao código for malicioso, ele pode fazer parte de uma tentativa de golpe.
Antes de fornecer informações após escanear um QR Code, verifique o endereço aberto e considere a origem do código.
QR Codes encontrados em locais desconhecidos ou recebidos em mensagens suspeitas merecem atenção adicional.
Inteligência artificial pode ser usada em phishing?
Ferramentas digitais podem ser utilizadas para criar textos, imagens e outros conteúdos convincentes.
Isso pode tornar algumas tentativas de fraude mais difíceis de identificar apenas por erros de escrita.
Por esse motivo, não é recomendável considerar uma mensagem legítima somente porque ela está bem escrita.
O contexto, o remetente, o endereço e a solicitação realizada continuam sendo elementos importantes.
Phishing acontece apenas com pessoas?
Empresas e organizações também podem ser alvos.
Funcionários podem receber mensagens falsas tentando obter acesso a contas corporativas, documentos ou sistemas internos.
Um ataque bem-sucedido contra uma única pessoa pode abrir caminho para outros problemas dentro de uma organização.
Por isso, treinamento e procedimentos de segurança são importantes também em ambientes profissionais.
Como denunciar uma tentativa de phishing?
A forma de denúncia depende do serviço utilizado.
Plataformas de e-mail, redes sociais e aplicativos de mensagens podem oferecer opções para denunciar mensagens, perfis ou conteúdos suspeitos.
Quando uma tentativa utiliza o nome de uma empresa ou instituição, também pode ser útil comunicar o ocorrido pelos canais oficiais.
Em situações envolvendo prejuízo financeiro ou outras consequências importantes, pode ser necessário procurar as autoridades competentes.
Como evitar golpes no dia a dia?
Uma das melhores estratégias é criar o hábito de verificar antes de agir.
Quando uma mensagem solicitar algo importante, pergunte:
Quem está enviando isso?
Eu esperava receber essa mensagem?
O endereço é realmente o oficial?
Existe necessidade real de agir imediatamente?
Posso confirmar essa informação diretamente pelo aplicativo ou site verdadeiro?
Poucos segundos de verificação podem evitar problemas maiores.
Phishing vai continuar existindo?
Enquanto pessoas utilizarem serviços digitais e sistemas de comunicação, tentativas de manipulação provavelmente continuarão existindo.
As técnicas podem mudar com o tempo, assim como os canais utilizados.
Porém, o princípio básico permanece semelhante: convencer a vítima a confiar em uma comunicação falsa.
Por isso, entender como esse tipo de golpe funciona é um conhecimento útil a longo prazo.
Conclusão
Entender o que é phishing é uma parte importante da segurança digital.
Esse tipo de golpe tenta enganar usuários utilizando mensagens, páginas, chamadas ou outras formas de comunicação aparentemente legítimas.
E-mails falsos, SMS, mensagens pelo WhatsApp, páginas copiadas e solicitações urgentes são algumas das maneiras pelas quais essas tentativas podem aparecer.
A melhor proteção envolve combinar tecnologia com bons hábitos: verificar remetentes e endereços, evitar decisões impulsivas, proteger senhas, utilizar autenticação em dois fatores e acessar serviços importantes pelos canais oficiais.
Quanto mais familiarizado o usuário estiver com as estratégias utilizadas nesses golpes, maiores serão as chances de reconhecer uma tentativa de phishing antes de fornecer informações ou realizar uma ação perigosa.