Introdução
Senhas são utilizadas diariamente para acessar e-mails, redes sociais, bancos, lojas, serviços de armazenamento e diversas outras plataformas digitais.
O problema é que uma senha pode ser descoberta, vazada ou roubada por meio de golpes como phishing. Quando ela é a única proteção de uma conta, alguém que consiga obtê-la pode tentar realizar o acesso.
A autenticação em dois fatores adiciona uma camada extra de segurança.
Em vez de depender apenas da senha, o serviço solicita uma segunda forma de confirmação antes de permitir determinadas tentativas de acesso.
Entender o que é autenticação em dois fatores ajuda a proteger contas digitais e compreender por que esse recurso é cada vez mais utilizado em serviços online.
O que é autenticação em dois fatores?
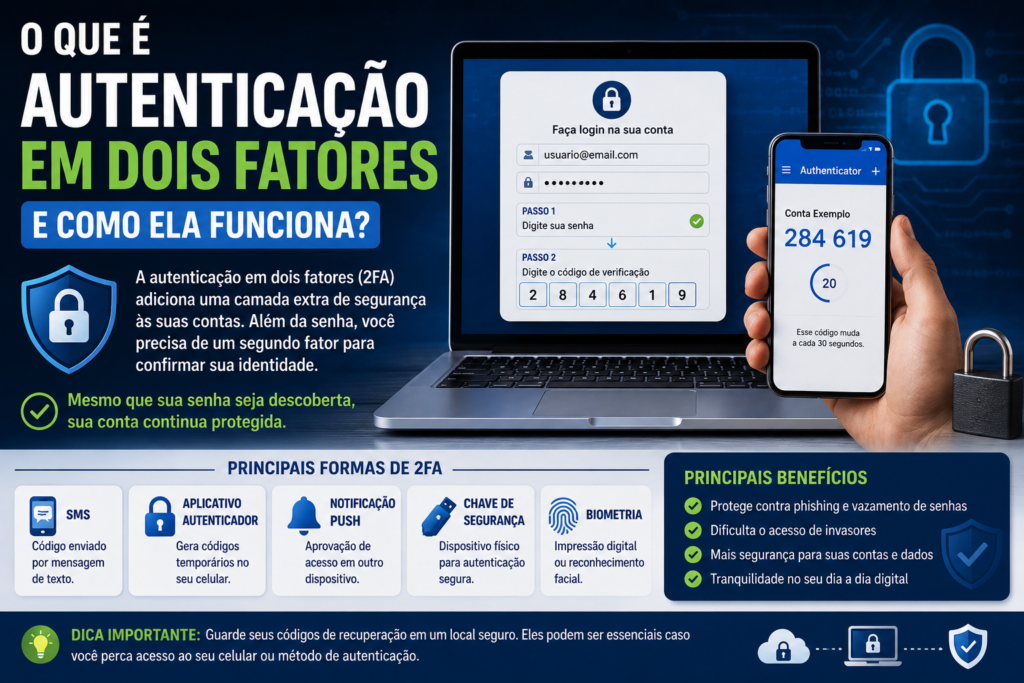
Autenticação em dois fatores é um mecanismo de segurança que utiliza dois fatores diferentes para verificar a identidade de uma pessoa.
Ela também é conhecida pela sigla 2FA, derivada do inglês Two-Factor Authentication.
Em um exemplo simples, o primeiro fator pode ser a senha da conta.
Depois de informar essa senha, o usuário precisa confirmar sua identidade utilizando um segundo fator.
Somente depois das duas verificações o acesso é autorizado.
Para que serve a autenticação em dois fatores?
A principal finalidade é dificultar acessos não autorizados.
Imagine que alguém descubra a senha do seu e-mail.
Se a conta depender somente dessa senha, o criminoso poderá tentar utilizá-la diretamente.
Com a autenticação em dois fatores ativada, a senha sozinha pode não ser suficiente.
O invasor também precisaria superar a segunda etapa de autenticação.
Isso adiciona uma barreira importante à proteção da conta.
Como funciona a autenticação em dois fatores?
O funcionamento depende do serviço e do método escolhido.
Normalmente, o processo começa com o usuário informando seu nome de usuário, e-mail ou outra identificação e a senha.
Depois disso, o serviço solicita uma segunda confirmação.
Ela pode ser realizada por meio de:
- código temporário;
- aplicativo autenticador;
- chave de segurança;
- biometria;
- notificação em outro dispositivo;
- outro mecanismo compatível.
Depois que o segundo fator é validado, o acesso pode ser autorizado.
O que são fatores de autenticação?
Os fatores de autenticação podem ser organizados em diferentes categorias.
Entre as mais conhecidas estão:
Algo que você sabe: como uma senha ou PIN.
Algo que você possui: como um celular ou chave física de segurança.
Algo que você é: características biométricas utilizadas por sistemas compatíveis.
A autenticação em dois fatores procura combinar fatores diferentes.
Essa combinação é importante porque simplesmente solicitar duas senhas não representa necessariamente dois fatores diferentes.
2FA e verificação em duas etapas são a mesma coisa?
Os termos são frequentemente utilizados como se fossem equivalentes, mas podem existir diferenças técnicas.
A autenticação em dois fatores envolve especificamente dois fatores pertencentes a categorias diferentes.
Já uma verificação em duas etapas pode simplesmente exigir duas verificações, mesmo que elas não sejam tecnicamente fatores diferentes.
Para o usuário comum, os serviços muitas vezes utilizam essas expressões de maneira semelhante.
O mais importante é entender quais métodos de proteção realmente estão sendo utilizados.
Por que somente uma senha pode não ser suficiente?
Uma senha pode ser comprometida de diferentes maneiras.
Ela pode aparecer em um vazamento de dados, ser descoberta por meio de phishing, reutilizada em vários serviços ou obtida através de algum outro ataque.
Também existem usuários que utilizam senhas simples e previsíveis.
Quando existe uma segunda camada de autenticação, conhecer a senha não significa necessariamente conseguir entrar na conta.
O que é código de autenticação?
É um código utilizado para confirmar uma tentativa de acesso ou outra operação.
Dependendo do sistema, ele pode ser enviado por SMS, gerado por um aplicativo ou fornecido através de outro método.
Muitos códigos possuem validade limitada.
Depois de algum tempo, deixam de funcionar e um novo código precisa ser utilizado.
O que é um aplicativo autenticador?
Aplicativo autenticador é um programa utilizado para gerar códigos temporários de autenticação ou participar de outros métodos de verificação.
Depois de configurado com determinada conta, ele pode gerar códigos que mudam periodicamente.
Em muitos casos, a geração desses códigos pode acontecer no próprio dispositivo sem depender do recebimento de um SMS.
O funcionamento específico depende do aplicativo e do serviço utilizado.
Como funciona o código temporário?
Um método bastante utilizado é conhecido como TOTP, sigla para Time-Based One-Time Password.
Nesse sistema, um segredo compartilhado durante a configuração é combinado com informações relacionadas ao tempo para gerar códigos temporários.
O servidor e o aplicativo conseguem gerar valores correspondentes durante pequenos intervalos.
Por isso, o código exibido muda regularmente.
O aplicativo autenticador precisa de internet?
Para gerar determinados códigos TOTP, normalmente não é necessário manter uma conexão com a internet.
O código pode ser calculado diretamente no dispositivo.
Entretanto, a configuração inicial, sincronização, backup ou outros recursos do aplicativo podem depender de conexão.
Isso varia conforme a solução utilizada.
O que é autenticação por SMS?
Nesse método, o serviço envia um código para o número de telefone cadastrado.
O usuário recebe a mensagem e informa o código para confirmar o acesso.
É um método bastante conhecido e pode aumentar a proteção em comparação com utilizar somente uma senha.
Entretanto, existem métodos considerados mais resistentes a determinados tipos de ataque.
Autenticação por SMS é segura?
Ela oferece uma camada adicional de proteção, mas possui limitações.
Golpes podem tentar convencer o próprio usuário a fornecer o código recebido.
Também existem ataques relacionados à transferência indevida de números telefônicos e outras ameaças envolvendo redes móveis.
Por isso, quando um serviço oferece alternativas mais resistentes, como aplicativos autenticadores ou chaves de segurança, elas podem ser consideradas.
Ainda assim, utilizar SMS como segunda etapa geralmente é melhor do que depender exclusivamente de uma senha.
O que é SIM swap?
SIM swap é um tipo de fraude relacionado ao número de telefone da vítima.
O criminoso tenta fazer com que o número seja transferido ou ativado em outro chip ou dispositivo.
Se conseguir assumir o controle do número, pode tentar receber mensagens e códigos destinados à vítima.
Esse é um dos motivos pelos quais sistemas baseados exclusivamente em SMS possuem limitações.
O que é uma chave de segurança?
Chave de segurança é um dispositivo físico utilizado para autenticação.
Ela pode se conectar ao computador ou celular através de USB, NFC ou outros meios compatíveis.
Durante o acesso, o usuário utiliza a chave para confirmar sua identidade.
Esse método pode oferecer uma proteção muito forte contra determinados tipos de phishing.
Como uma chave de segurança protege contra phishing?
Em sistemas compatíveis, a chave utiliza mecanismos criptográficos vinculados ao serviço correto.
Isso dificulta o uso da autenticação em uma página falsa criada para imitar o site verdadeiro.
Em um golpe tradicional, a vítima pode ser convencida a digitar uma senha e um código em uma página fraudulenta.
Métodos modernos baseados em chaves criptográficas podem reduzir bastante esse risco.
O que é biometria?
Biometria utiliza características físicas ou comportamentais para ajudar a verificar a identidade de uma pessoa.
Exemplos incluem:
- impressão digital;
- reconhecimento facial;
- outras características biométricas compatíveis.
Celulares e computadores modernos podem utilizar biometria para desbloqueio e autenticação.
A maneira como ela participa de um sistema de autenticação depende da tecnologia implementada.
Impressão digital é autenticação em dois fatores?
Não necessariamente.
Utilizar apenas a impressão digital representa uma forma de autenticação.
Para existir autenticação em dois fatores, ela precisa ser combinada adequadamente com outro fator independente.
Por exemplo, determinado sistema pode utilizar algo que o usuário possui junto com uma verificação biométrica.
A implementação específica determina se realmente existem dois fatores.
Reconhecimento facial pode ser usado no 2FA?
Pode fazer parte de mecanismos de autenticação em dispositivos e serviços compatíveis.
Entretanto, assim como acontece com a impressão digital, é necessário analisar como o sistema foi implementado.
O simples uso de reconhecimento facial não significa automaticamente que existem dois fatores.
O que são notificações de aprovação?
Alguns serviços enviam uma notificação para um dispositivo previamente registrado quando existe uma tentativa de login.
O usuário pode então aprovar ou negar o acesso.
Esse método evita a necessidade de digitar determinados códigos.
Entretanto, é importante nunca aprovar uma solicitação que você não iniciou.
O que é MFA?
MFA significa Multi-Factor Authentication, ou autenticação multifator.
O conceito envolve a utilização de dois ou mais fatores para verificar a identidade.
O 2FA pode ser considerado uma forma de autenticação multifator que utiliza especificamente dois fatores.
Sistemas com requisitos de segurança maiores podem utilizar diferentes combinações.
2FA impede todos os ataques?
Não.
Nenhuma medida de segurança deve ser tratada como proteção absoluta.
A autenticação em dois fatores reduz significativamente determinados riscos, mas ainda existem ataques capazes de tentar enganar usuários, roubar sessões ou explorar outras vulnerabilidades.
Por isso, 2FA deve fazer parte de um conjunto de boas práticas.
Phishing consegue roubar códigos de 2FA?
Em determinados golpes, sim.
Uma página falsa pode solicitar a senha e depois pedir o código temporário.
Se a vítima informar o código enquanto ele ainda é válido, o criminoso pode tentar utilizá-lo rapidamente.
Esse tipo de ataque mostra por que o usuário precisa verificar o endereço do site mesmo quando possui 2FA ativado.
Nunca devo compartilhar um código de autenticação?
Códigos de autenticação devem ser tratados como informações confidenciais.
Se alguém entrar em contato solicitando um código recebido por SMS ou gerado pelo aplicativo, desconfie.
Criminosos podem se passar por funcionários de empresas, bancos ou suporte técnico para convencer a vítima a fornecer a informação.
Um código pode representar a última barreira entre o invasor e a conta.
O que são códigos de recuperação?
Códigos de recuperação são códigos fornecidos por determinados serviços para situações em que o método normal de autenticação não está disponível.
Eles podem ser utilizados, por exemplo, quando o usuário perde acesso ao celular.
Normalmente, cada código possui uso limitado.
Esses códigos devem ser armazenados em um local seguro e separado do dispositivo principal.
Por que guardar os códigos de recuperação?
Imagine perder o celular que possui seu aplicativo autenticador.
Sem uma alternativa de recuperação, acessar determinadas contas pode se tornar difícil.
Os códigos de recuperação funcionam como uma opção de emergência.
Por isso, devem ser guardados com cuidado.
Não é recomendável deixá-los expostos ou compartilhá-los com outras pessoas.
O que acontece se eu perder meu celular?
Depende dos métodos configurados.
Se você possuir códigos de recuperação, outro dispositivo registrado ou uma chave de segurança adicional, poderá utilizar essas alternativas.
Alguns serviços também possuem procedimentos próprios para recuperação de conta.
O ideal é preparar essas opções antes de perder acesso ao dispositivo.
Posso ter 2FA em mais de um celular?
Alguns serviços e aplicativos permitem configurar ou sincronizar métodos de autenticação em mais de um dispositivo.
Outros funcionam de maneira diferente.
É importante consultar as opções oferecidas pelo serviço utilizado.
Ter um método de recuperação independente pode evitar problemas caso o dispositivo principal seja perdido.
Posso fazer backup do aplicativo autenticador?
Alguns aplicativos oferecem recursos de backup, sincronização ou transferência de contas.
Outros exigem que a configuração seja migrada manualmente.
Ao utilizar qualquer mecanismo de backup, também é importante proteger adequadamente a conta ou arquivo onde essas informações ficam armazenadas.
O que acontece quando troco de celular?
Antes de apagar ou vender o aparelho antigo, verifique os métodos de autenticação configurados.
Transfira as contas do aplicativo autenticador quando necessário.
Confirme se o novo dispositivo consegue gerar os códigos corretamente.
Também verifique se os números de telefone e métodos de recuperação estão atualizados.
Fazer isso antes de perder acesso ao aparelho antigo torna a migração muito mais simples.
Devo ativar 2FA no e-mail?
Sim, especialmente porque o e-mail costuma estar ligado à recuperação de muitas outras contas.
Se alguém conseguir controlar seu e-mail, pode tentar redefinir senhas de diferentes serviços.
Por isso, proteger a conta de e-mail com uma segunda forma de autenticação é uma medida importante.
Devo ativar 2FA nas redes sociais?
Contas de redes sociais também podem ser protegidas com autenticação adicional quando o serviço oferece essa possibilidade.
Isso reduz o risco de alguém assumir a conta utilizando apenas uma senha comprometida.
Para perfis profissionais ou contas com muitos seguidores, a proteção pode ser ainda mais importante.
Devo usar 2FA em contas bancárias?
Instituições financeiras utilizam diferentes mecanismos de autenticação e segurança.
É importante ativar e utilizar os recursos de proteção disponibilizados oficialmente pelo banco.
Também nunca forneça códigos ou confirmações solicitadas por pessoas que entrem em contato de maneira inesperada.
Em caso de dúvida, utilize diretamente o aplicativo ou canal oficial da instituição.
2FA é importante para lojas online?
Contas em lojas podem conter informações pessoais, histórico de compras, endereços e métodos de pagamento.
Quando a plataforma oferece autenticação adicional, ativá-la pode aumentar a segurança.
O mesmo vale para serviços de streaming, armazenamento, plataformas de jogos e outras contas importantes.
2FA substitui uma senha forte?
Não.
A autenticação em dois fatores complementa a senha.
Ainda é importante utilizar uma senha forte e exclusiva para cada serviço.
Se a senha for comprometida, a segunda etapa ajuda a proteger a conta, mas evitar o comprometimento inicial continua sendo importante.
Por que não devo reutilizar senhas?
Quando a mesma senha é utilizada em vários serviços, o vazamento de uma plataforma pode afetar outras contas.
Criminosos podem testar combinações de e-mail e senha obtidas em vazamentos em diferentes sites.
Utilizar credenciais únicas limita o impacto.
Um gerenciador de senhas pode ajudar a administrar várias senhas diferentes.
2FA e gerenciador de senhas funcionam juntos?
Sim.
Eles resolvem problemas diferentes.
O gerenciador ajuda a criar e armazenar senhas fortes e únicas.
A autenticação em dois fatores adiciona uma segunda barreira ao acesso.
Utilizar os dois mecanismos pode aumentar significativamente a proteção das contas.
É seguro salvar códigos 2FA no gerenciador de senhas?
Alguns gerenciadores permitem armazenar ou gerar códigos de autenticação.
Isso pode aumentar a praticidade.
Por outro lado, concentrar diferentes informações de autenticação em um único serviço pode mudar o modelo de segurança.
A decisão depende da ferramenta, das necessidades do usuário e da forma como a conta principal está protegida.
Como ativar a autenticação em dois fatores?
O caminho varia conforme o serviço.
Normalmente, a opção pode ser encontrada em áreas como:
- Segurança;
- Privacidade;
- Login;
- Conta;
- Autenticação;
- Verificação em duas etapas.
Depois de ativar, o serviço pode solicitar a configuração de um método adicional.
Siga sempre as instruções exibidas pelo próprio serviço oficial.
Qual método de 2FA escolher?
Quando houver várias opções, considere segurança e praticidade.
Aplicativos autenticadores costumam oferecer uma boa combinação para muitos usuários.
Chaves físicas podem oferecer proteção ainda maior contra determinados ataques.
SMS continua sendo utilizado amplamente e pode adicionar segurança quando comparado ao uso exclusivo de senha, apesar de suas limitações.
O melhor método é aquele que oferece proteção adequada e que você consegue utilizar e recuperar corretamente.
É possível usar mais de um método?
Muitos serviços permitem cadastrar métodos alternativos.
Por exemplo, o usuário pode utilizar um aplicativo autenticador como principal e guardar códigos de recuperação para emergências.
Também pode existir suporte a mais de uma chave de segurança.
Ter alternativas bem protegidas reduz o risco de ficar sem acesso à própria conta.
O que é uma passkey?
Passkey é uma tecnologia moderna de autenticação baseada em criptografia de chave pública.
Ela pode permitir acesso utilizando mecanismos do próprio dispositivo, como PIN ou biometria, sem depender de uma senha tradicional da mesma maneira.
Passkeys foram desenvolvidas para melhorar a segurança e reduzir riscos relacionados a phishing.
Elas representam uma evolução importante nos sistemas de autenticação.
Passkey é igual a 2FA?
Não necessariamente.
Passkeys utilizam um modelo de autenticação diferente das combinações tradicionais de senha mais código.
Dependendo da implementação e do dispositivo, diferentes fatores e mecanismos podem participar do processo.
O importante é entender que passkeys procuram reduzir a dependência de senhas e oferecer maior resistência a golpes de phishing.
2FA funciona sem internet?
Depende do método.
Códigos TOTP gerados localmente por um aplicativo autenticador podem funcionar mesmo sem conexão naquele dispositivo.
SMS depende da rede móvel.
Notificações de aprovação normalmente precisam de conectividade.
Chaves físicas podem funcionar de acordo com o dispositivo e protocolo utilizados.
2FA funciona no celular e no computador?
Sim.
A autenticação em dois fatores pode proteger contas acessadas por diferentes tipos de dispositivos.
Você pode, por exemplo, tentar entrar em uma conta pelo computador e confirmar a autenticação pelo celular.
A experiência depende do serviço e do método configurado.
Por que recebi um código que não solicitei?
Isso pode acontecer quando alguém tenta acessar sua conta ou informa seu número ou endereço por engano.
Se você não iniciou nenhuma tentativa, não compartilhe o código e não aprove solicitações de acesso.
Também pode ser uma boa ideia verificar a atividade recente da conta e alterar a senha caso existam sinais de tentativa não autorizada.
O que é fadiga de MFA?
Fadiga de MFA é uma técnica em que um atacante provoca várias solicitações de autenticação esperando que a vítima aprove uma delas por engano, irritação ou confusão.
Se você receber repetidas notificações de acesso que não iniciou, não aprove nenhuma delas.
Verifique imediatamente a segurança da conta.
Como saber se alguém tentou entrar na minha conta?
Muitos serviços oferecem histórico de atividades, dispositivos conectados ou alertas de login.
Essas áreas podem mostrar acessos recentes e localizações aproximadas.
Se encontrar algo que não reconhece, encerre sessões suspeitas, altere a senha e revise os métodos de recuperação.
O que fazer se minha senha for roubada mesmo com 2FA?
Altere a senha imediatamente.
Encerre sessões desconhecidas quando possível.
Verifique se os métodos de autenticação e recuperação não foram modificados.
Analise atividades recentes e confirme se outras contas utilizavam a mesma senha.
O 2FA pode ter impedido o acesso, mas uma senha comprometida ainda deve ser substituída.
Posso desativar o 2FA?
Muitos serviços permitem desativá-lo.
Entretanto, isso reduz uma camada de proteção da conta.
Antes de remover o recurso por causa de dificuldades de acesso, verifique se é possível cadastrar um método alternativo mais conveniente.
Manter uma segunda forma de autenticação é recomendado para contas importantes.
Autenticação em dois fatores é difícil de usar?
Depois da configuração inicial, normalmente o processo acrescenta apenas uma pequena etapa ao login.
Além disso, alguns serviços não solicitam a segunda autenticação em todas as situações.
Dispositivos reconhecidos podem receber tratamento diferente, dependendo das configurações de segurança.
O pequeno esforço adicional pode representar uma melhoria significativa na proteção.
Quais contas devo proteger primeiro?
Comece pelas contas que podem permitir acesso a outras informações ou serviços.
Uma prioridade possível é:
- e-mail principal;
- contas financeiras;
- armazenamento em nuvem;
- redes sociais;
- contas profissionais;
- lojas online;
- serviços com informações pessoais.
Depois, ative a proteção nas demais plataformas compatíveis.
Quais são os erros mais comuns ao usar 2FA?
Alguns erros podem reduzir a eficácia da proteção:
- compartilhar códigos;
- aprovar notificações desconhecidas;
- não guardar códigos de recuperação;
- manter telefone de recuperação desatualizado;
- ignorar alertas de login;
- acreditar que 2FA elimina todos os riscos;
- acessar páginas suspeitas sem verificar o endereço;
- deixar a conta principal de recuperação desprotegida.
A tecnologia funciona melhor quando é acompanhada de bons hábitos.
Autenticação em dois fatores vale a pena?
Para contas importantes, adicionar uma segunda forma de autenticação pode aumentar significativamente a segurança.
Mesmo que uma senha seja descoberta, o invasor ainda pode encontrar outra barreira.
A configuração normalmente exige poucos minutos e pode evitar problemas muito maiores no futuro.
A autenticação em dois fatores vai continuar importante?
Os sistemas de autenticação estão evoluindo.
Passkeys, chaves de segurança e outros métodos modernos estão reduzindo a dependência exclusiva de senhas.
Ainda assim, o princípio de utilizar mais de uma evidência para confirmar a identidade continua importante.
À medida que golpes digitais se tornam mais sofisticados, mecanismos adicionais de autenticação permanecem relevantes para a proteção das contas.
Conclusão
Entender o que é autenticação em dois fatores ajuda a compreender uma das medidas mais importantes para aumentar a segurança de contas digitais.
O 2FA adiciona uma segunda forma de verificação além da senha e pode utilizar aplicativos autenticadores, SMS, notificações, biometria ou chaves de segurança.
Essa proteção dificulta acessos indevidos quando uma senha é descoberta ou roubada.
Entretanto, autenticação em dois fatores não elimina todos os riscos. Golpes de phishing ainda podem tentar roubar códigos, e solicitações falsas de autenticação podem tentar enganar o usuário.
Por isso, a melhor estratégia é combinar 2FA com senhas fortes e exclusivas, atenção a links, métodos seguros de recuperação e acompanhamento das atividades da conta.
Poucos minutos de configuração podem adicionar uma barreira importante entre suas informações e uma tentativa de acesso não autorizado.