Introdução
Computadores, celulares e outros dispositivos conectados armazenam uma quantidade cada vez maior de informações pessoais. Fotos, documentos, senhas, contas bancárias, conversas e dados de trabalho podem estar presentes nesses aparelhos. Essa concentração de informações também desperta o interesse de criminosos digitais.
Entre as ameaças mais conhecidas estão os malwares, programas ou códigos desenvolvidos para realizar ações maliciosas em dispositivos e sistemas.
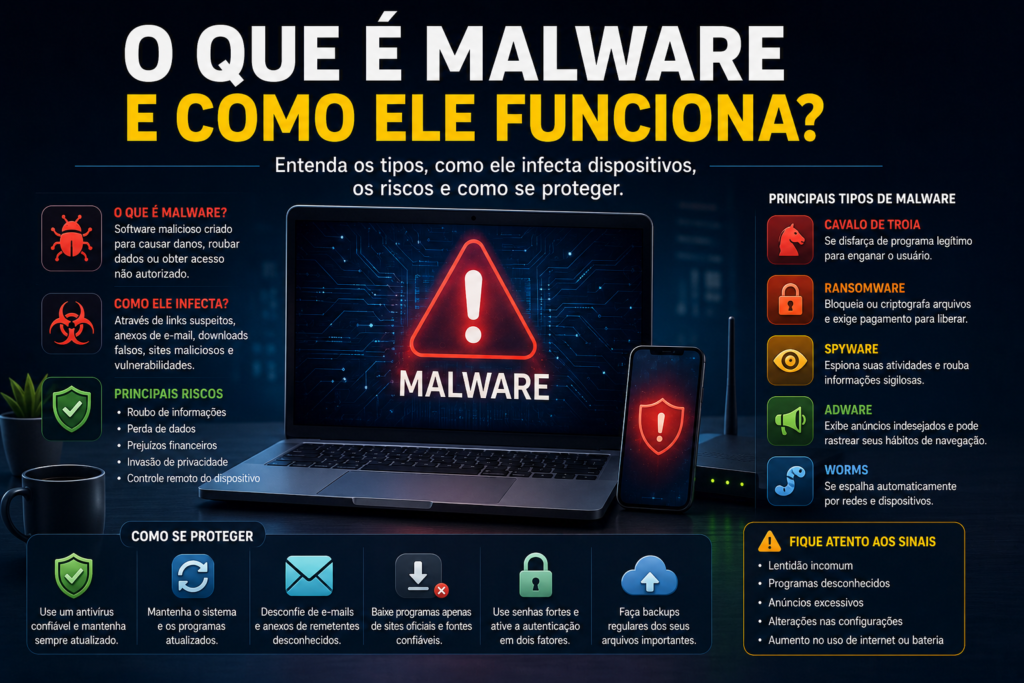
Entender o que é malware é importante porque esse termo não representa apenas um tipo específico de vírus. Na verdade, ele engloba diversas ameaças, como vírus, cavalos de Troia, spyware, ransomware, worms e outros programas maliciosos.
Alguns malwares tentam roubar informações. Outros podem exibir anúncios indesejados, espionar atividades, modificar arquivos ou permitir acesso não autorizado ao dispositivo. Existem ainda ameaças capazes de criptografar dados e exigir pagamento para tentar recuperá-los.
Neste guia, você vai entender como os malwares funcionam, quais são os principais tipos, como eles podem entrar em computadores e celulares, quais sinais podem indicar uma infecção e quais cuidados ajudam a reduzir os riscos.
O que é malware?
Malware é um termo utilizado para descrever software malicioso.
A palavra vem da expressão inglesa malicious software, que significa, em tradução livre, software malicioso.
Em vez de representar apenas um programa específico, malware funciona como uma categoria que reúne diferentes códigos e softwares criados ou utilizados para executar ações prejudiciais.
Dependendo do tipo de ameaça, um malware pode tentar:
- roubar informações;
- capturar senhas;
- espionar atividades;
- modificar arquivos;
- excluir dados;
- exibir publicidade indesejada;
- controlar partes do dispositivo;
- instalar outros programas;
- criptografar arquivos;
- utilizar recursos do computador sem autorização.
O comportamento varia bastante conforme o malware e o objetivo de quem o utiliza.
Malware e vírus são a mesma coisa?
Não exatamente.
Essa é uma das confusões mais comuns relacionadas à segurança digital.
Vírus é um tipo de malware.
Portanto, todo vírus de computador pode ser classificado como malware, mas nem todo malware é um vírus.
Existem várias outras categorias de ameaças, como ransomware, spyware, worms e cavalos de Troia.
Usar a palavra “vírus” para qualquer programa malicioso tornou-se comum no cotidiano, mas tecnicamente malware é um termo mais abrangente.
Como um malware funciona?
O funcionamento depende do tipo de ameaça.
De maneira simplificada, primeiro o código malicioso precisa encontrar alguma forma de ser executado ou explorar uma condição que permita sua atuação.
Depois disso, ele pode realizar as ações para as quais foi desenvolvido.
Alguns malwares permanecem discretos para evitar serem percebidos. Outros provocam alterações facilmente identificáveis.
Uma ameaça pode, por exemplo, instalar componentes adicionais, modificar configurações, estabelecer comunicação com sistemas externos ou tentar obter informações armazenadas no dispositivo.
Por isso, duas infecções por malware podem apresentar comportamentos completamente diferentes.
Como um malware entra no dispositivo?
Existem diversas possibilidades.
Uma das formas mais comuns envolve convencer a própria pessoa a executar alguma ação, como instalar um programa, abrir um arquivo ou acessar uma página maliciosa.
Entre os caminhos possíveis estão:
- anexos maliciosos;
- programas falsos;
- softwares obtidos de fontes não confiáveis;
- páginas fraudulentas;
- links maliciosos;
- extensões suspeitas;
- aplicativos modificados;
- dispositivos de armazenamento contaminados;
- exploração de vulnerabilidades;
- sistemas e programas desatualizados.
Isso mostra por que segurança digital não depende apenas de instalar um antivírus.
Os hábitos de utilização também são importantes.
O que é um vírus de computador?
Um vírus é um tipo de código malicioso associado à capacidade de infectar arquivos ou outros elementos e se reproduzir quando determinadas condições são atendidas.
O nome faz uma analogia com vírus biológicos porque existe a ideia de propagação entre arquivos ou sistemas.
Dependendo da ameaça, o vírus pode modificar dados, prejudicar o funcionamento do computador ou executar outras atividades maliciosas.
Apesar de ser um dos termos mais conhecidos, vírus representa apenas uma parte do universo dos malwares.
O que é um cavalo de Troia?
O cavalo de Troia, também chamado de Trojan, é um malware que normalmente tenta parecer legítimo ou interessante para convencer alguém a executá-lo.
O nome faz referência ao famoso Cavalo de Troia da mitologia grega: algo aparentemente inofensivo esconde uma ameaça.
Um programa pode parecer um jogo, ferramenta, documento, atualização ou outro arquivo comum, mas executar atividades maliciosas depois de aberto.
O Trojan também pode ser utilizado como porta de entrada para outras ameaças.
O que é ransomware?
Ransomware é uma categoria de malware associada à extorsão digital.
Uma das formas mais conhecidas desse ataque envolve a criptografia de arquivos.
Depois disso, os criminosos podem exigir dinheiro em troca de uma suposta possibilidade de recuperação.
Ataques de ransomware podem atingir usuários domésticos, empresas e organizações.
Em determinados casos, criminosos também podem tentar utilizar dados roubados como instrumento de pressão.
Ter backups adequados é uma das medidas importantes para reduzir o impacto da perda ou indisponibilidade de arquivos, embora um backup não impeça por si só que um ataque aconteça.
O que é spyware?
Spyware é um software malicioso relacionado à espionagem de informações ou atividades.
Dependendo da ameaça, ele pode tentar coletar diferentes tipos de dados.
Isso pode incluir informações sobre navegação, utilização do dispositivo ou outros dados acessíveis ao programa.
Alguns spywares são desenvolvidos para permanecer discretos justamente porque sua eficácia pode depender de não serem percebidos.
O que é adware?
Adware está relacionado à exibição de publicidade.
Nem todo software que mostra anúncios é necessariamente malware. Muitos serviços legítimos utilizam publicidade como modelo de negócio.
O problema ocorre quando programas apresentam comportamentos abusivos ou maliciosos, como exibir anúncios excessivos, modificar configurações sem consentimento ou redirecionar a navegação de forma indesejada.
Por isso, é necessário analisar o comportamento do programa e não apenas a existência de publicidade.
O que é um worm?
Worm é um tipo de malware conhecido principalmente por sua capacidade de propagação.
Diferentemente de ameaças que dependem fortemente da interação da vítima para cada nova infecção, determinados worms podem explorar redes ou vulnerabilidades para tentar se espalhar automaticamente.
Essa capacidade pode fazer com que algumas ameaças se disseminem rapidamente em ambientes com muitos dispositivos conectados.
O que é um keylogger?
Keylogger é uma ferramenta capaz de registrar teclas digitadas.
Existem aplicações legítimas para determinadas tecnologias de monitoramento, mas keyloggers também podem ser utilizados de forma maliciosa.
Nesse contexto, criminosos podem tentar capturar informações digitadas, inclusive credenciais e outros dados sensíveis.
Por isso, simplesmente trocar uma senha pode não resolver completamente um problema se o dispositivo continuar comprometido.
O que é rootkit?
Rootkit é um termo associado a ferramentas ou técnicas que podem ajudar um invasor ou código malicioso a manter acesso privilegiado e dificultar sua detecção.
Esse tipo de ameaça pode ser especialmente problemático porque uma de suas características pode ser justamente esconder determinados componentes ou atividades.
A complexidade varia bastante entre diferentes rootkits.
O que é botnet?
Uma botnet é uma rede formada por dispositivos comprometidos que podem ser controlados ou coordenados por terceiros.
Computadores, servidores e até alguns dispositivos conectados podem fazer parte de uma botnet sem que seus proprietários percebam imediatamente.
Esses equipamentos podem ser utilizados em diferentes atividades maliciosas, dependendo da operação criminosa.
O dispositivo infectado pode continuar funcionando aparentemente de forma normal enquanto participa de atividades em segundo plano.
Malware pode infectar celular?
Sim.
Smartphones também executam sistemas operacionais, aplicativos e diversos serviços, portanto não estão automaticamente protegidos contra software malicioso.
O risco e as formas de ataque variam conforme o sistema, as configurações e o comportamento do usuário.
Aplicativos instalados de fontes desconhecidas ou não confiáveis podem aumentar a exposição a ameaças.
Links, páginas falsas e técnicas de engenharia social também podem ser utilizadas contra usuários de celulares.
Android pode pegar malware?
Sim.
Como acontece com qualquer plataforma amplamente utilizada, existem ameaças desenvolvidas para dispositivos Android.
Isso não significa que todo celular Android esteja constantemente infectado.
Manter o sistema atualizado, utilizar fontes confiáveis para aplicativos, observar permissões solicitadas e evitar arquivos suspeitos são práticas importantes.
Também é recomendável analisar com cuidado mensagens que tentam convencer o usuário a instalar aplicativos fora dos canais habituais.
iPhone pode pegar malware?
Nenhum sistema complexo deve ser considerado absolutamente imune a ameaças.
O iPhone utiliza diversas camadas de segurança e controles sobre aplicativos, mas isso não significa risco zero.
Além de possíveis vulnerabilidades de software, usuários de iPhone também podem ser alvos de páginas falsas, roubo de credenciais, engenharia social e outros golpes que nem sempre dependem da instalação tradicional de um malware.
Por isso, boas práticas de segurança continuam importantes.
Mac pode ter malware?
Sim.
A ideia de que computadores Mac são totalmente imunes a malware é incorreta.
As características do sistema e as ameaças disponíveis podem ser diferentes das encontradas em outras plataformas, mas softwares maliciosos também podem ser desenvolvidos para macOS.
A segurança deve ser tratada como um conjunto de medidas, independentemente do sistema operacional.
Windows pega mais malware?
O Windows possui uma enorme base de usuários em computadores pessoais e empresariais, o que historicamente o torna um alvo relevante para criminosos.
Entretanto, transformar isso na afirmação de que outros sistemas não precisam de cuidados seria um erro.
A quantidade e o tipo de ameaças mudam ao longo do tempo.
O mais importante é manter o sistema atualizado e adotar práticas seguras.
Malware precisa ser instalado?
Nem sempre da forma tradicional que imaginamos.
Algumas ameaças dependem de alguém baixar e executar um arquivo.
Outras podem explorar vulnerabilidades ou utilizar diferentes mecanismos para comprometer um sistema.
Por isso, a ausência de uma tela tradicional de instalação não significa que um dispositivo esteja automaticamente protegido.
É possível pegar malware apenas entrando em um site?
O simples acesso a qualquer site não significa que haverá uma infecção.
Navegadores modernos possuem diversas proteções.
Entretanto, páginas maliciosas podem tentar explorar vulnerabilidades, induzir downloads, apresentar falsos alertas ou convencer a pessoa a instalar programas e extensões.
Por isso, manter navegador e sistema atualizados é importante.
Também é necessário desconfiar de páginas que exibem mensagens alarmistas como “seu computador está infectado” e exigem a instalação imediata de alguma ferramenta desconhecida.
É possível pegar malware clicando em um link?
Clicar em um link não significa automaticamente que um malware será instalado.
Porém, links maliciosos podem levar a páginas fraudulentas, downloads perigosos ou tentativas de exploração.
O link também pode fazer parte de uma estratégia de phishing.
Portanto, é importante analisar a origem da mensagem e o endereço do destino antes de fornecer informações ou baixar arquivos.
Arquivos PDF podem conter ameaças?
Arquivos aparentemente comuns também podem ser utilizados em ataques.
Documentos maliciosos podem tentar explorar vulnerabilidades ou induzir o usuário a realizar determinadas ações.
O risco depende do arquivo, do programa utilizado para abri-lo e das proteções existentes.
Manter leitores de documentos e o sistema atualizados ajuda a reduzir riscos associados a vulnerabilidades conhecidas.
Arquivos ZIP podem conter malware?
Sim.
Um arquivo ZIP é basicamente um contêiner compactado que pode guardar outros arquivos.
O ZIP em si não transforma automaticamente o conteúdo em malware, mas pode conter executáveis, scripts ou documentos maliciosos.
Por isso, arquivos compactados recebidos de fontes desconhecidas merecem atenção.
Pendrive pode transmitir malware?
Pode.
Dispositivos USB podem carregar arquivos maliciosos e, dependendo das condições, participar da propagação de ameaças.
Isso é especialmente relevante quando um mesmo dispositivo de armazenamento é utilizado em vários computadores.
Evitar conectar dispositivos desconhecidos e manter as proteções do sistema ativas ajuda a reduzir o risco.
Aplicativos piratas podem conter malware?
Software obtido de fontes não confiáveis pode representar um risco elevado.
Programas modificados podem ter seu código alterado para incluir componentes maliciosos.
O usuário pode acreditar que está instalando apenas um aplicativo, jogo ou ferramenta, enquanto outros códigos são executados no dispositivo.
Além dos problemas legais relacionados à pirataria, existe, portanto, uma questão importante de segurança.
Extensões de navegador podem ser perigosas?
Sim.
Extensões podem receber permissões significativas dentro do navegador.
Uma extensão maliciosa ou comprometida pode representar riscos à privacidade e à segurança.
Antes de instalar, vale observar a origem, as permissões solicitadas e se a extensão realmente é necessária.
Também é útil revisar periodicamente as extensões instaladas e remover aquelas que não são mais utilizadas.
Como saber se o computador está com malware?
Não existe um único sinal capaz de confirmar todas as infecções.
Alguns malwares tentam permanecer invisíveis.
Mesmo assim, determinados comportamentos podem justificar uma investigação.
Entre eles:
- lentidão incomum;
- programas desconhecidos;
- alterações inesperadas;
- anúncios excessivos;
- navegador sendo redirecionado;
- extensões que você não instalou conscientemente;
- uso anormal de recursos;
- alertas de segurança;
- arquivos modificados;
- aplicativos abrindo sozinhos;
- configurações alteradas sem autorização.
É importante lembrar que esses sintomas também podem ter outras causas.
Um computador lento, por exemplo, não está necessariamente infectado.
Como saber se o celular está com malware?
No celular, alguns sinais também podem chamar atenção:
- aplicativos desconhecidos;
- publicidade excessiva;
- consumo incomum de bateria;
- aquecimento sem motivo aparente;
- utilização inesperada de dados;
- alterações de configuração;
- redirecionamentos frequentes;
- comportamento estranho de aplicativos.
Novamente, nenhum desses sinais isoladamente confirma uma infecção.
Problemas de bateria, por exemplo, também podem estar relacionados à idade do aparelho, aplicativos legítimos ou utilização intensa.
Malware deixa o computador lento?
Pode deixar.
Algumas ameaças consomem processamento, memória, armazenamento ou conexão de rede.
Isso pode afetar o desempenho.
Porém, lentidão possui inúmeras outras causas, incluindo pouco espaço disponível, excesso de programas, atualizações em andamento, problemas de hardware e configurações inadequadas.
Portanto, desempenho ruim deve ser investigado antes de concluir que existe malware.
Malware pode roubar senhas?
Algumas categorias de malware são desenvolvidas para roubar credenciais ou outras informações.
A forma utilizada varia conforme a ameaça.
Por isso, quando existe suspeita real de comprometimento, não basta necessariamente trocar uma senha no próprio dispositivo potencialmente infectado.
Primeiro pode ser necessário garantir que o aparelho esteja seguro e, em situações de risco, utilizar outro dispositivo confiável para proteger contas importantes.
Malware pode acessar a câmera e o microfone?
Determinadas ameaças podem tentar obter acesso a recursos do dispositivo, dependendo das permissões, vulnerabilidades e nível de comprometimento.
Câmera e microfone são recursos sensíveis.
Por isso, sistemas modernos exibem controles de permissão para aplicativos.
Revisar essas permissões periodicamente é uma boa prática de privacidade.
Malware pode roubar dados bancários?
Algumas ameaças são desenvolvidas especificamente para tentar capturar informações financeiras ou interferir no acesso a serviços bancários.
Além de malware, criminosos também utilizam phishing, páginas falsas, engenharia social e outros métodos.
Por isso, segurança bancária não depende de apenas uma camada de proteção.
Senhas fortes, autenticação adicional quando disponível, sistema atualizado e atenção a mensagens suspeitas ajudam a reduzir riscos.
Malware pode se espalhar pela rede Wi-Fi?
Algumas ameaças podem tentar se movimentar entre dispositivos conectados a uma rede, especialmente quando encontram vulnerabilidades ou configurações inseguras.
Entretanto, estar conectado ao mesmo Wi-Fi que um aparelho infectado não significa automaticamente que todos os dispositivos serão contaminados.
A possibilidade depende do malware, das vulnerabilidades existentes e das proteções da rede e dos dispositivos.
Um malware pode sobreviver à reinicialização?
Sim, determinadas ameaças possuem mecanismos de persistência.
Isso significa que podem voltar a funcionar depois que o dispositivo é reiniciado.
Simplesmente desligar e ligar o computador não deve ser considerado um método confiável de remoção de malware.
Formatar o computador remove malware?
Uma reinstalação adequada do sistema pode eliminar muitas ameaças presentes no armazenamento utilizado pelo sistema.
Porém, “formatar” não deve ser tratado como uma solução universal para qualquer situação.
Existem cenários mais complexos, além do risco de restaurar posteriormente arquivos ou programas comprometidos.
Antes de medidas drásticas, é importante avaliar o problema e manter cópias seguras dos arquivos importantes.
Antivírus e antimalware são diferentes?
Os nomes tiveram diferenças mais claras historicamente.
Atualmente, muitas soluções de segurança chamadas de antivírus detectam diversas categorias de malware, não apenas vírus tradicionais.
Por isso, o termo antivírus continua sendo utilizado mesmo quando a ferramenta possui proteção muito mais ampla.
O conjunto exato de recursos depende do produto.
Antivírus consegue detectar todo malware?
Não.
Nenhuma ferramenta de segurança deve ser considerada capaz de detectar absolutamente todas as ameaças em todas as situações.
Soluções modernas utilizam diferentes técnicas para identificar comportamentos e arquivos suspeitos, mas novas ameaças e métodos de evasão surgem constantemente.
Por isso, a melhor proteção é baseada em camadas.
Atualizações, boas práticas, backups e atenção do usuário complementam as ferramentas de segurança.
Antivírus gratuito funciona?
Existem soluções gratuitas capazes de oferecer recursos importantes de proteção.
A qualidade não deve ser avaliada apenas pelo fato de o produto ser gratuito ou pago.
Recursos adicionais, suporte e funcionalidades podem variar.
O mais importante é utilizar uma solução confiável, mantê-la atualizada e não instalar vários programas desconhecidos que prometem “proteção total”.
Dois antivírus deixam o computador mais seguro?
Não necessariamente.
Executar várias soluções de proteção em tempo real ao mesmo tempo pode provocar conflitos, consumo adicional de recursos ou problemas de funcionamento.
Mais programas de segurança não significam automaticamente mais proteção.
É melhor utilizar soluções confiáveis e compatíveis com o sistema.
O antivírus do Windows é suficiente?
Versões modernas do Windows incluem mecanismos de segurança integrados capazes de fornecer proteção contra diferentes ameaças.
Entretanto, nenhuma ferramenta elimina a necessidade de boas práticas.
A adequação da proteção depende do perfil de uso, das necessidades e do ambiente.
Para muitos usuários domésticos, manter as proteções nativas ativas, o sistema atualizado e hábitos seguros já representa uma base importante.
Como remover malware?
A estratégia depende do dispositivo e da gravidade do problema.
Em uma situação comum, algumas medidas podem incluir:
- interromper atividades sensíveis no dispositivo se houver suspeita séria;
- atualizar as ferramentas de segurança quando for seguro fazê-lo;
- executar verificações de segurança;
- remover programas ou extensões suspeitas identificadas;
- atualizar sistema e aplicativos;
- revisar contas importantes;
- trocar credenciais potencialmente comprometidas a partir de um dispositivo confiável;
- restaurar arquivos a partir de backups seguros quando necessário.
Casos graves podem exigir assistência técnica especializada ou reinstalação do sistema.
O que fazer imediatamente ao suspeitar de malware?
O primeiro cuidado é evitar ampliar o possível dano.
Se houver sinais fortes de comprometimento, evite realizar operações bancárias, inserir novas senhas ou acessar informações extremamente sensíveis no dispositivo até entender a situação.
Se houver suspeita de roubo de credenciais, utilize um dispositivo confiável para proteger as contas importantes.
Dependendo do caso, também pode ser necessário desconectar temporariamente o equipamento da rede enquanto ele é analisado.
Devo desconectar a internet?
Depende da situação.
Em uma suspeita séria de infecção, desconectar temporariamente o dispositivo pode impedir determinadas comunicações externas enquanto a investigação é realizada.
Entretanto, algumas ferramentas de segurança precisam de conexão para receber atualizações.
Por isso, a resposta depende do tipo de incidente.
Em ambientes empresariais, o ideal é seguir o procedimento definido pela equipe responsável pela segurança.
Devo trocar minhas senhas?
Se houver possibilidade de roubo de credenciais, sim, proteger as contas pode ser necessário.
Mas existe um detalhe importante:
não é ideal alterar senhas importantes em um dispositivo que ainda pode estar comprometido.
Quando possível, utilize outro aparelho confiável.
Comece pelas contas mais críticas, como e-mail principal, serviços financeiros e contas que permitem recuperar outras senhas.
Também ative autenticação em dois fatores quando disponível.
Backup protege contra malware?
Backup não impede que um malware entre no dispositivo.
Entretanto, pode reduzir drasticamente o impacto de determinados incidentes.
Se arquivos forem apagados, corrompidos ou criptografados, uma cópia de segurança independente pode permitir sua recuperação.
Porém, backups também precisam ser protegidos.
Se uma cópia estiver permanentemente acessível ao sistema comprometido, algumas ameaças podem tentar afetá-la.
Atualizações ajudam a evitar malware?
Sim.
Atualizações frequentemente corrigem falhas de segurança conhecidas.
Manter sistema operacional, navegador, aplicativos e outros softwares atualizados reduz a exposição a vulnerabilidades que já possuem correções disponíveis.
Isso não elimina todos os riscos, mas representa uma das medidas mais importantes de segurança digital.
Como evitar malware?
Não existe proteção absoluta, mas várias práticas reduzem significativamente a exposição.
Entre as principais estão:
- manter sistemas atualizados;
- utilizar ferramentas de segurança confiáveis;
- baixar programas de fontes confiáveis;
- evitar softwares piratas;
- desconfiar de anexos inesperados;
- verificar links antes de fornecer informações;
- revisar extensões do navegador;
- utilizar senhas fortes e diferentes;
- ativar autenticação em dois fatores;
- manter backups;
- evitar instalar aplicativos desconhecidos;
- revisar permissões;
- proteger contas de e-mail;
- desconfiar de mensagens alarmistas.
Segurança digital funciona melhor quando várias dessas medidas são utilizadas em conjunto.
Qual é a diferença entre malware e phishing?
Malware é software malicioso.
Phishing é uma técnica de fraude que tenta enganar uma pessoa para que ela revele informações ou realize alguma ação.
Os dois podem aparecer juntos.
Por exemplo, uma mensagem de phishing pode tentar convencer alguém a baixar um arquivo contendo malware.
Mas também existem ataques de phishing que buscam apenas roubar uma senha através de uma página falsa, sem instalar qualquer programa no dispositivo.
Qual é a diferença entre malware e ransomware?
Ransomware é um tipo de malware.
Malware é a categoria ampla.
Ransomware representa uma categoria específica relacionada à extorsão, frequentemente envolvendo bloqueio ou criptografia de dados.
Portanto:
Malware → categoria geral.
Ransomware → um dos tipos de malware.
Qual é a diferença entre malware e spyware?
Spyware também pode ser considerado uma categoria de software malicioso quando utilizado para espionagem não autorizada.
O objetivo principal está relacionado à coleta ou monitoramento de informações.
Outros malwares podem ter objetivos completamente diferentes, como destruir arquivos, espalhar-se pela rede ou extorquir a vítima.
Qual é a diferença entre malware e adware?
Malware é um conceito amplo relacionado a software malicioso.
Adware está associado à publicidade.
Existem programas legítimos sustentados por anúncios, portanto publicidade por si só não caracteriza malware.
Entretanto, determinados adwares podem apresentar comportamentos invasivos ou maliciosos.
Malware pode agir sem ser percebido?
Sim.
Na verdade, determinadas ameaças são mais eficientes justamente quando conseguem permanecer discretas.
Um malware destinado ao roubo de informações pode ter interesse em continuar funcionando por bastante tempo sem chamar atenção.
Isso significa que a ausência de sintomas visíveis não representa uma garantia absoluta de segurança.
Por que criminosos criam malware?
Existem diferentes motivações.
Entre elas podem estar:
- ganho financeiro;
- roubo de informações;
- espionagem;
- extorsão;
- fraude;
- controle de dispositivos;
- interrupção de serviços;
- obtenção de acesso a sistemas.
As motivações e técnicas variam conforme o atacante e o alvo.
Empresas também sofrem com malware?
Sim.
Empresas podem ser alvos importantes porque armazenam informações, operam sistemas críticos e dependem de seus equipamentos para funcionar.
Um incidente pode provocar interrupções, perda de dados e outros prejuízos.
Por isso, organizações normalmente precisam combinar tecnologias de proteção, backups, treinamento, controle de acesso, atualizações e planos de resposta a incidentes.
Engenharia social tem relação com malware?
Frequentemente.
Engenharia social envolve manipular pessoas para que realizem determinadas ações.
Um criminoso pode, por exemplo, criar uma mensagem convincente pedindo que a vítima abra um arquivo.
Nesse caso, a tecnologia maliciosa é apenas uma parte do ataque.
A outra parte é convencer a pessoa a permitir sua execução.
Isso explica por que educação e atenção continuam sendo componentes importantes da segurança.
Inteligência artificial pode ser usada em ataques com malware?
Tecnologias de inteligência artificial podem ser utilizadas tanto na defesa quanto em atividades maliciosas.
Na segurança, sistemas automatizados podem ajudar a identificar comportamentos suspeitos e analisar grandes quantidades de informações.
Ao mesmo tempo, criminosos podem utilizar ferramentas tecnológicas para tornar mensagens fraudulentas mais convincentes ou automatizar partes de suas operações.
Por isso, a evolução das ferramentas também exige evolução das práticas de segurança.
É possível ficar 100% protegido contra malware?
Não existe segurança absoluta.
Mesmo sistemas bem protegidos podem enfrentar novas vulnerabilidades, erros humanos ou técnicas ainda desconhecidas.
O objetivo da segurança digital é reduzir riscos e limitar impactos.
Quanto mais camadas adequadas forem utilizadas, mais difícil se torna para uma ameaça obter sucesso e maior pode ser a capacidade de recuperação depois de um incidente.
Quais são os erros mais comuns que aumentam o risco de malware?
Alguns hábitos aumentam desnecessariamente a exposição.
Entre eles estão:
- instalar programas desconhecidos;
- ignorar atualizações por longos períodos;
- utilizar software pirata;
- abrir anexos sem verificar a origem;
- acreditar em alertas falsos de vírus;
- conceder permissões sem analisar;
- instalar extensões desnecessárias;
- desativar proteções de segurança;
- reutilizar senhas;
- não possuir backup;
- confiar automaticamente em mensagens recebidas.
Muitos ataques dependem justamente de pequenas decisões tomadas rapidamente.
O que fazer para manter o computador protegido no dia a dia?
Não é necessário transformar o uso da internet em uma atividade complicada.
Alguns hábitos consistentes fazem grande diferença.
Mantenha o sistema e os aplicativos atualizados. Utilize as proteções de segurança disponíveis. Instale programas somente quando realmente precisar e procure fontes confiáveis.
Desconfie de mensagens que criam urgência, principalmente quando exigem downloads, pagamentos ou fornecimento de senhas.
Faça backups dos arquivos importantes e proteja suas contas principais com senhas exclusivas e autenticação adicional.
Mais importante do que procurar uma ferramenta que prometa segurança perfeita é criar um conjunto de boas práticas.
Malware continuará sendo uma ameaça no futuro?
Provavelmente continuará sendo uma categoria importante de ameaça digital enquanto computadores, celulares, servidores e outros dispositivos armazenarem informações valiosas e executarem softwares.
As técnicas específicas certamente continuarão mudando.
Ao mesmo tempo, sistemas operacionais, navegadores, aplicativos e soluções de segurança também evoluem.
Essa relação entre novas ameaças e novas defesas faz com que segurança digital seja um processo contínuo.
Conclusão
Entender o que é malware é um dos primeiros passos para compreender os principais riscos de segurança presentes no mundo digital.
Malware não significa apenas vírus. O termo engloba diferentes tipos de software malicioso, incluindo cavalos de Troia, ransomware, spyware, worms e outras ameaças capazes de realizar ações indesejadas em computadores, celulares e sistemas.
Essas ameaças podem chegar por diferentes caminhos, como arquivos suspeitos, programas falsos, aplicativos de fontes não confiáveis, páginas maliciosas, vulnerabilidades e técnicas de engenharia social.
Também não existe uma ferramenta capaz de garantir proteção absoluta.
A estratégia mais eficiente é utilizar várias camadas: manter sistemas atualizados, baixar programas de fontes confiáveis, utilizar proteções de segurança, desconfiar de mensagens suspeitas, proteger contas com autenticação adicional e manter backups dos arquivos importantes.
Da mesma forma, saber reconhecer comportamentos incomuns e agir rapidamente diante de uma suspeita pode ajudar a reduzir o impacto de um incidente.
Quanto mais entendemos como essas ameaças funcionam, mais preparados ficamos para utilizar computadores, celulares e serviços online de maneira consciente e segura.