Introdução
Sempre que um computador, celular, servidor ou outro dispositivo se conecta a uma rede, informações começam a circular entre diferentes sistemas. Aplicativos acessam serviços online, navegadores carregam páginas, programas recebem atualizações e inúmeros processos podem enviar ou receber dados.
Para ajudar a controlar essas comunicações existe uma importante camada de segurança: o firewall.
Entender o que é firewall ajuda a compreender como computadores e redes controlam conexões e reduzem a exposição a acessos indesejados. De maneira simples, um firewall analisa o tráfego de rede e aplica regras para decidir quais comunicações podem passar e quais devem ser bloqueadas.
Essa proteção pode existir dentro do próprio sistema operacional, em um roteador, em servidores, em equipamentos específicos de rede ou até como serviço oferecido por plataformas de computação em nuvem.
Mas o firewall não é uma solução mágica. Ele não substitui antivírus, atualizações, senhas fortes, autenticação em dois fatores ou outros cuidados de segurança.
Neste guia, você vai entender como um firewall funciona, o que ele consegue bloquear, quais são seus principais tipos, como ele é utilizado em computadores e roteadores e qual é sua relação com antivírus, VPN, portas de rede e outras tecnologias.
O que é firewall?
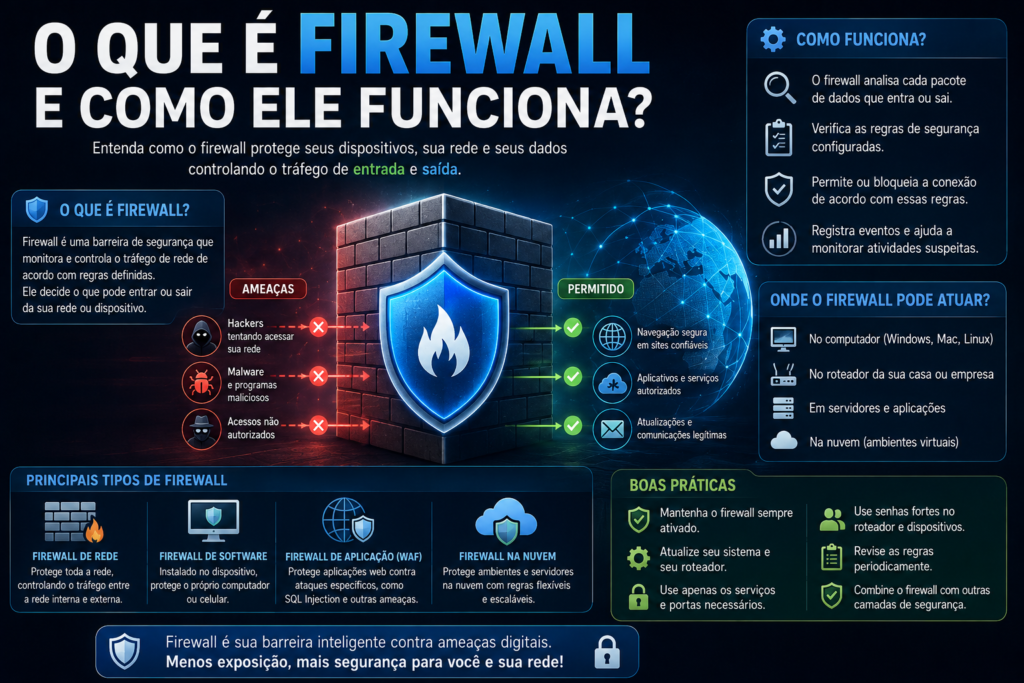
Firewall é um mecanismo de segurança utilizado para controlar o tráfego de rede de acordo com regras definidas.
Ele pode analisar comunicações que entram ou saem de um dispositivo ou rede e decidir se elas devem ser permitidas ou bloqueadas.
Uma forma simples de imaginar seu funcionamento é pensar em um ponto de controle.
Quando uma comunicação tenta passar, o firewall verifica determinadas informações e aplica as regras configuradas.
Dependendo da situação, ele pode:
- permitir a conexão;
- bloquear a conexão;
- limitar determinados tipos de tráfego;
- registrar eventos;
- aplicar regras diferentes para serviços e dispositivos;
- impedir comunicações não autorizadas.
O funcionamento real pode ser muito mais sofisticado, principalmente em ambientes empresariais.
Para que serve um firewall?
O principal objetivo é reduzir a exposição de dispositivos e redes a comunicações indesejadas ou não autorizadas.
Um firewall pode ser utilizado para controlar quais serviços ficam acessíveis, impedir determinados tipos de conexão e separar áreas de uma rede.
Em uma residência, parte dessa proteção pode estar presente no próprio computador e no roteador.
Em empresas, firewalls podem participar de uma arquitetura de segurança muito maior, protegendo servidores, redes internas, aplicações e conexões com a internet.
Como um firewall funciona?
Quando dados trafegam por uma rede, eles carregam informações que ajudam os sistemas a determinar origem, destino, protocolo e outras características da comunicação.
O firewall utiliza informações disponíveis e regras configuradas para decidir o que fazer com aquele tráfego.
Uma regra pode determinar, por exemplo, que determinado tipo de conexão seja permitido enquanto outro seja bloqueado.
Firewalls mais avançados podem analisar também o estado das conexões, aplicações e outras características do tráfego.
Portanto, um firewall moderno pode fazer muito mais do que simplesmente “abrir ou fechar a internet”.
O firewall fica entre o computador e a internet?
Em muitos cenários, essa é uma maneira útil de visualizar seu papel, mas não representa todas as possibilidades.
Um firewall pode proteger apenas um dispositivo, estar instalado em um equipamento que controla o tráfego de uma rede inteira ou funcionar em uma infraestrutura de servidores.
Também pode existir mais de um firewall no caminho de uma conexão.
Por exemplo, um computador doméstico pode possuir um firewall no sistema operacional enquanto o roteador também realiza funções relacionadas à proteção da rede.
O que o firewall analisa?
Isso depende do tipo de firewall.
Entre as informações que podem ser utilizadas estão:
- endereço IP de origem;
- endereço IP de destino;
- porta de origem;
- porta de destino;
- protocolo utilizado;
- estado da conexão;
- aplicação relacionada;
- características do tráfego.
Soluções mais avançadas podem analisar informações adicionais para tomar decisões mais detalhadas.
O que são regras de firewall?
Regras de firewall são instruções que determinam como determinados tipos de tráfego devem ser tratados.
Uma regra pode estabelecer que certa comunicação seja permitida ou bloqueada.
Essas regras podem levar em consideração diferentes critérios.
Em ambientes simples, muitas configurações são criadas automaticamente pelo sistema ou pelos aplicativos.
Em redes profissionais, administradores podem desenvolver políticas detalhadas de acordo com as necessidades da organização.
O que é tráfego de entrada?
Tráfego de entrada é, de maneira simplificada, uma comunicação que chega ao dispositivo ou à rede a partir de outra origem.
Firewalls costumam aplicar controles importantes sobre conexões de entrada porque permitir que serviços desnecessários fiquem acessíveis pode aumentar a superfície de exposição.
Isso não significa que todo tráfego de entrada seja perigoso.
Muitas comunicações legítimas precisam receber respostas e dados de outros sistemas.
O firewall utiliza regras e o contexto da conexão para diferenciar situações permitidas de outras que devem ser bloqueadas.
O que é tráfego de saída?
Tráfego de saída é aquele iniciado ou enviado a partir do dispositivo ou rede para outro destino.
Controlar esse tráfego também pode ser importante.
Em determinadas configurações, um firewall pode impedir que programas não autorizados estabeleçam certas conexões externas.
Esse tipo de controle pode ser particularmente relevante em ambientes corporativos e servidores.
O que são portas de rede?
Portas são identificadores utilizados pelos protocolos de rede para ajudar a direcionar comunicações para serviços ou aplicações.
Elas não são portas físicas.
Podemos imaginar um endereço IP como uma identificação de um sistema na rede e as portas como formas de direcionar diferentes comunicações dentro daquele sistema.
Alguns serviços utilizam portas tradicionalmente associadas a determinados protocolos, embora configurações possam variar.
Firewalls frequentemente utilizam números de portas como um dos critérios para permitir ou bloquear tráfego.
O que significa abrir uma porta no firewall?
“Abrir uma porta” normalmente significa criar ou ajustar uma regra para permitir determinado tráfego associado àquela porta.
Isso pode ser necessário quando um serviço legítimo precisa receber conexões.
Porém, liberar uma porta sem necessidade pode aumentar a exposição de um dispositivo ou serviço.
Por isso, portas não devem ser abertas aleatoriamente apenas para tentar resolver problemas de conexão.
Antes de modificar uma regra, é importante entender qual programa ou serviço precisa daquela comunicação.
Porta aberta significa que o computador está vulnerável?
Não necessariamente.
Uma porta acessível pode estar associada a um serviço legítimo e corretamente protegido.
O risco depende de vários fatores, incluindo:
- qual serviço está utilizando a porta;
- se ele realmente precisa estar acessível;
- se está atualizado;
- como está configurado;
- quem pode alcançá-lo;
- quais mecanismos de autenticação existem.
Entretanto, serviços desnecessários expostos aumentam a superfície de ataque e devem ser evitados.
O que é endereço IP e qual a relação com firewall?
O endereço IP é utilizado para identificar interfaces e permitir a comunicação entre dispositivos em redes baseadas no protocolo IP.
Firewalls podem utilizar endereços IP como parte de suas regras.
Uma regra pode, por exemplo, permitir comunicações provenientes de determinados endereços ou bloquear outros.
Em ambientes profissionais, políticas baseadas em redes e endereços podem ser bastante detalhadas.
O que é protocolo de rede?
Protocolos são conjuntos de regras utilizadas para permitir a comunicação entre sistemas.
TCP e UDP são exemplos importantes no funcionamento de muitas aplicações de rede.
Um firewall pode aplicar regras diferentes dependendo do protocolo utilizado.
Isso permite um controle mais específico sobre determinados tipos de comunicação.
O que é filtragem de pacotes?
Filtragem de pacotes é uma das técnicas associadas ao funcionamento de firewalls.
Os dados transmitidos por redes são divididos em unidades que podem ser analisadas conforme determinadas informações.
Um firewall pode verificar campos relevantes e comparar essas informações com regras definidas.
A partir disso, decide se o tráfego deve ser permitido ou descartado.
Essa abordagem representa uma das bases históricas do controle de tráfego em redes.
O que é um firewall stateful?
Um firewall stateful acompanha o estado das conexões.
Em vez de avaliar cada pacote de maneira completamente isolada, ele mantém informações sobre comunicações em andamento.
Isso ajuda o sistema a entender se determinado tráfego faz parte de uma conexão legítima já estabelecida.
Essa capacidade tornou-se uma característica importante de muitos firewalls modernos.
O que é firewall stateless?
Um firewall stateless aplica regras sem manter o mesmo nível de acompanhamento sobre o estado completo de cada conexão.
Ele pode analisar informações individuais do tráfego e compará-las com regras.
Isso não significa que seja inútil.
Filtros desse tipo continuam tendo aplicações em diferentes ambientes.
A escolha depende da arquitetura e das necessidades da rede.
O que é firewall de software?
Firewall de software é aquele executado como programa ou componente do sistema em um dispositivo.
Sistemas operacionais modernos normalmente incluem recursos desse tipo.
A vantagem é que ele pode aplicar regras diretamente no computador que está protegendo e, dependendo da plataforma, identificar aplicações relacionadas às conexões.
Cada dispositivo pode possuir suas próprias configurações.
O que é firewall de hardware?
A expressão firewall de hardware normalmente se refere a um equipamento ou dispositivo de rede responsável por aplicar políticas de segurança ao tráfego que passa por ele.
É comum em redes empresariais.
Um único equipamento pode controlar comunicações de diversos dispositivos e segmentos de rede.
Muitos desses produtos combinam hardware e software especializado.
Roteador é um firewall?
Roteador e firewall não são exatamente a mesma coisa.
A função básica do roteador está relacionada ao encaminhamento de tráfego entre redes.
Entretanto, muitos roteadores modernos possuem funcionalidades de firewall e outros mecanismos de segurança integrados.
Por isso, um roteador doméstico pode desempenhar simultaneamente diferentes funções.
O roteador de casa possui firewall?
Muitos roteadores domésticos possuem recursos de firewall ou mecanismos que ajudam a controlar conexões vindas da internet.
Os recursos disponíveis variam conforme o modelo e o fabricante.
Além disso, tecnologias utilizadas na própria estrutura da rede doméstica podem reduzir a exposição direta de dispositivos internos.
Mesmo assim, isso não elimina a importância do firewall presente nos computadores e de outras medidas de segurança.
O que é NAT e qual sua relação com firewall?
NAT significa Network Address Translation, ou tradução de endereços de rede.
É uma tecnologia muito utilizada em roteadores para permitir, entre outras funções, que vários dispositivos de uma rede privada compartilhem um endereço público.
NAT e firewall não são a mesma tecnologia.
Entretanto, em redes domésticas, o funcionamento do NAT pode dificultar determinadas conexões iniciadas diretamente da internet para dispositivos internos quando não existe um mapeamento correspondente.
Isso pode criar um efeito de proteção, mas NAT não deve ser tratado como substituto completo de um firewall.
Windows tem firewall?
Sim.
O Windows possui recursos de firewall integrados ao sistema.
Eles ajudam a controlar comunicações de rede e trabalham em conjunto com outros componentes de segurança.
Em condições normais, usuários domésticos não precisam desativar essa proteção para utilizar a internet.
Quando um aplicativo precisa de determinado acesso, o sistema pode solicitar autorização ou criar regras apropriadas.
Devo deixar o firewall do Windows ativado?
Em geral, sim.
Desativar permanentemente uma camada de segurança sem motivo pode aumentar a exposição do computador.
Se determinado programa apresenta problema de conexão, o ideal é descobrir qual regra precisa ser ajustada em vez de simplesmente desligar todo o firewall.
Isso permite resolver a necessidade específica sem remover a proteção de forma ampla.
Mac possui firewall?
O macOS possui recursos de firewall e outras tecnologias de segurança.
As configurações e o funcionamento podem ser diferentes daqueles encontrados no Windows.
Como em qualquer plataforma, a proteção de rede é apenas uma das camadas de segurança disponíveis.
Manter o sistema atualizado e utilizar configurações adequadas continua sendo importante.
Celular possui firewall?
Smartphones possuem diferentes mecanismos para controlar aplicativos, permissões, conexões e isolamento entre processos.
O funcionamento não é necessariamente apresentado ao usuário da mesma maneira que o firewall tradicional de um computador.
Android e iOS possuem arquiteturas próprias de segurança e controle de rede.
Aplicativos adicionais também podem oferecer funcionalidades relacionadas ao monitoramento ou bloqueio de conexões, dependendo do sistema e das permissões disponíveis.
Preciso instalar firewall no celular?
Para a maioria dos usuários, não é necessário instalar aleatoriamente um aplicativo apenas porque ele utiliza a palavra “firewall”.
Sistemas móveis modernos já possuem várias camadas de segurança.
Se houver uma necessidade específica de controle de rede, é importante utilizar soluções confiáveis e entender quais permissões o aplicativo solicita.
Instalar ferramentas desconhecidas de segurança pode criar novos riscos em vez de resolver os existentes.
Qual é a diferença entre firewall e antivírus?
Firewall e antivírus possuem funções diferentes.
O firewall está principalmente relacionado ao controle das comunicações de rede.
O antivírus procura identificar, bloquear ou remover diferentes tipos de software malicioso e comportamentos associados a ameaças.
Eles podem trabalhar juntos.
Um firewall pode impedir determinada comunicação, enquanto uma solução antimalware pode detectar um arquivo ou processo malicioso.
Nenhum dos dois deve ser tratado como substituto perfeito do outro.
Firewall impede vírus?
Não completamente.
Um firewall pode bloquear determinadas conexões utilizadas por uma ameaça, mas isso não significa que consiga impedir todos os malwares.
Um arquivo malicioso pode chegar por diferentes caminhos e executar ações que não dependem exclusivamente de uma conexão que o firewall bloqueie.
Por isso, proteção contra malware exige outras camadas.
Firewall consegue bloquear malware?
Em algumas situações, pode bloquear comunicações associadas a atividades maliciosas.
Entretanto, ele não deve ser considerado uma ferramenta capaz de detectar e eliminar todo malware.
Soluções modernas de segurança podem integrar várias tecnologias, mas a função tradicional do firewall continua centrada no controle de tráfego.
Qual é a diferença entre firewall e VPN?
Firewall e VPN resolvem problemas diferentes.
Uma VPN cria uma conexão protegida entre determinados pontos e pode criptografar o tráfego que passa pelo túnel.
Um firewall aplica regras para permitir ou bloquear comunicações.
Eles podem funcionar juntos.
Utilizar uma VPN não significa que um firewall se tornou desnecessário, e possuir um firewall não cria automaticamente uma VPN.
Qual é a diferença entre firewall e proxy?
Um proxy atua como intermediário em determinadas comunicações entre cliente e destino.
Um firewall controla tráfego de acordo com políticas de segurança.
Dependendo da tecnologia utilizada, algumas soluções podem combinar características de proxy e firewall.
Por isso, em produtos modernos, as fronteiras entre diferentes funções podem ser menos visíveis para o usuário.
O que é firewall de aplicação?
Um firewall pode operar com diferentes níveis de conhecimento sobre o tráfego.
Soluções voltadas a aplicações conseguem aplicar políticas considerando mais informações do que apenas endereços e portas.
Isso pode permitir decisões mais específicas sobre determinados serviços ou tipos de comunicação.
O termo pode assumir significados diferentes dependendo da tecnologia e do contexto.
O que é WAF?
WAF significa Web Application Firewall.
Ele é voltado à proteção de aplicações web.
Em vez de funcionar apenas como um filtro genérico de rede, um WAF analisa tráfego relacionado a aplicações web e pode aplicar regras para bloquear determinados padrões de requisições maliciosas.
Sites, sistemas online e APIs podem utilizar esse tipo de proteção.
WAF não é exatamente a mesma coisa que o firewall tradicional instalado em um computador doméstico.
O que é firewall de próxima geração?
Firewalls de próxima geração, frequentemente chamados de NGFW, combinam recursos tradicionais de firewall com funcionalidades adicionais.
Dependendo da solução, podem incluir:
- identificação de aplicações;
- inspeção mais profunda do tráfego;
- prevenção de intrusões;
- inteligência sobre ameaças;
- controle baseado em usuários;
- integração com outras ferramentas de segurança.
Essas soluções são especialmente comuns em ambientes empresariais.
O que é IDS?
IDS significa Intrusion Detection System, ou sistema de detecção de intrusão.
Sua função principal é identificar atividades ou comportamentos que possam indicar ataques ou violações de segurança.
Um IDS pode gerar alertas para que uma atividade suspeita seja investigada.
Ele não é exatamente a mesma coisa que um firewall.
O que é IPS?
IPS significa Intrusion Prevention System, ou sistema de prevenção de intrusão.
Além de identificar determinadas atividades suspeitas, um IPS pode tomar medidas para tentar impedir o tráfego considerado malicioso.
Algumas soluções modernas de firewall integram funcionalidades de IPS.
Firewall bloqueia hackers?
A expressão “bloquear hackers” simplifica demais o problema.
Um firewall pode reduzir a superfície de exposição e impedir diversas conexões não autorizadas.
Isso é extremamente importante.
Porém, ataques podem utilizar muitos outros caminhos, como:
- senhas roubadas;
- phishing;
- malware;
- vulnerabilidades em aplicações;
- configurações incorretas;
- engenharia social.
Portanto, possuir firewall não torna um sistema invulnerável.
Firewall protege contra phishing?
Não diretamente em todas as situações.
Phishing normalmente tenta enganar uma pessoa para que forneça informações ou realize alguma ação.
Um firewall ou solução de segurança mais ampla pode bloquear determinados destinos ou tráfego malicioso, mas não consegue impedir todas as tentativas de manipulação.
A atenção do usuário continua sendo essencial.
Firewall protege contra ransomware?
Pode ajudar em determinadas etapas de um ataque, principalmente bloqueando comunicações específicas ou reduzindo a exposição de serviços.
Mas não é uma proteção completa contra ransomware.
Um ataque pode começar por credenciais comprometidas, vulnerabilidades, arquivos maliciosos ou outros métodos.
Backups, atualizações, controle de acesso, ferramentas antimalware e outras medidas continuam necessárias.
Firewall protege senhas?
O firewall não é um gerenciador de senhas nem um sistema de autenticação.
Ele pode impedir determinadas comunicações de rede, mas não transforma automaticamente uma senha fraca em uma senha segura.
Proteção de contas exige práticas específicas, como senhas fortes e exclusivas e autenticação em dois fatores quando disponível.
Firewall deixa a internet mais lenta?
Normalmente, um firewall bem dimensionado não deve provocar uma redução perceptível no uso comum.
Entretanto, toda inspeção de tráfego exige algum processamento.
Em redes de alta velocidade ou ambientes empresariais, a capacidade do equipamento precisa ser adequada ao volume de dados e aos recursos de inspeção ativados.
Configurações inadequadas ou hardware insuficiente podem se tornar gargalos.
Firewall pode bloquear um programa legítimo?
Sim.
Uma regra incorreta ou muito restritiva pode impedir a comunicação de um aplicativo legítimo.
Quando isso acontece, a melhor solução é identificar exatamente qual comunicação precisa ser autorizada.
Desativar completamente o firewall para fazer um único programa funcionar normalmente não é a opção mais segura.
Como saber se o firewall está bloqueando um programa?
Alguns sinais podem incluir um aplicativo que funciona localmente, mas não consegue acessar determinados serviços de rede, ou uma mensagem do próprio sistema indicando que a conexão foi bloqueada.
Porém, problemas de internet também podem ter muitas outras causas.
Antes de alterar regras, vale verificar:
- se a internet está funcionando;
- se o serviço está disponível;
- se o aplicativo está atualizado;
- se existe alguma regra específica;
- se outro software de segurança está interferindo;
- se o roteador possui algum bloqueio.
Diagnosticar primeiro evita alterações desnecessárias.
É seguro desativar o firewall temporariamente?
Pode haver situações específicas de diagnóstico em que um profissional faça um teste controlado.
Mas deixar o firewall desativado não deve ser a primeira solução para problemas de conexão.
O ideal é identificar a causa e ajustar apenas o necessário.
Quanto maior o tempo sem proteção e maior a exposição da rede, maior pode ser o risco.
Firewall precisa ser atualizado?
Firewalls baseados em software fazem parte de sistemas que devem receber atualizações.
Equipamentos de rede também podem possuir firmware e componentes que precisam de manutenção.
Além disso, soluções avançadas podem depender de bases de informações e mecanismos de detecção atualizados.
Manter os sistemas de segurança atualizados é tão importante quanto ativá-los.
O que acontece se eu não usar firewall?
Isso depende do ambiente.
Um dispositivo diretamente exposto a uma rede sem controles adequados pode aceitar comunicações que deveriam ser bloqueadas.
Em redes modernas, outras camadas também podem oferecer alguma proteção, mas confiar apenas nelas não é uma estratégia ideal.
Por isso, sistemas operacionais normalmente mantêm o firewall ativado por padrão.
Firewall funciona sem internet?
Sim.
Firewall é uma tecnologia relacionada ao controle de tráfego de rede, e redes podem existir sem acesso à internet.
Ele pode controlar comunicações dentro de uma rede local, entre diferentes segmentos ou entre servidores.
A internet é apenas um dos ambientes em que essa tecnologia é utilizada.
Firewall funciona no Wi-Fi?
Sim.
O fato de um dispositivo utilizar Wi-Fi como meio de conexão não impede o funcionamento de um firewall.
O firewall atua sobre as comunicações de rede conforme sua posição e configuração.
Ele também pode proteger dispositivos conectados por cabo.
Firewall protege Wi-Fi público?
O firewall do dispositivo continua sendo uma camada importante ao utilizar redes públicas.
Ele pode reduzir a exposição a determinadas conexões indesejadas.
Entretanto, utilizar firewall não significa que qualquer atividade em um Wi-Fi público se torna automaticamente segura.
Outras proteções, como conexões criptografadas, atualizações e cuidado com redes desconhecidas, continuam importantes.
O que são redes públicas e privadas no firewall do Windows?
O Windows pode aplicar comportamentos diferentes dependendo do perfil atribuído à rede.
Uma rede privada normalmente representa um ambiente considerado mais confiável, como uma rede doméstica configurada dessa forma.
Uma rede pública é tratada com maior cautela.
Esses perfis ajudam o sistema a aplicar regras adequadas ao contexto.
Isso não significa que toda rede marcada como privada seja automaticamente segura.
Firewall pode bloquear um site?
Dependendo da solução e das funcionalidades disponíveis, é possível criar políticas capazes de restringir acesso a determinados destinos ou categorias.
Entretanto, bloquear sites não é a função mais básica de todos os firewalls.
Soluções empresariais e ferramentas de controle de conteúdo costumam oferecer recursos mais avançados para esse objetivo.
Firewall pode bloquear anúncios?
Não é essa sua função principal.
Bloqueadores de anúncios normalmente atuam por outros mecanismos.
Algumas soluções de segurança de rede podem bloquear domínios ou conteúdos associados a publicidade e rastreamento, mas isso depende do produto.
Um firewall tradicional não deve ser confundido com um bloqueador de anúncios.
Firewall consegue ver tudo que faço na internet?
Não necessariamente.
A visibilidade depende da posição do firewall, da tecnologia utilizada e do tipo de tráfego.
Grande parte da internet moderna utiliza criptografia.
Um firewall pode visualizar determinadas informações necessárias para encaminhar e controlar conexões sem necessariamente enxergar todo o conteúdo criptografado.
Ambientes corporativos podem utilizar técnicas adicionais de inspeção, mas isso exige configurações específicas.
HTTPS impede o firewall de funcionar?
Não.
HTTPS protege o conteúdo da comunicação entre os pontos envolvidos utilizando criptografia, mas várias informações necessárias para o funcionamento da rede continuam existindo.
Firewalls ainda podem aplicar diferentes tipos de políticas.
Soluções avançadas possuem métodos adicionais de análise, embora a criptografia limite o acesso direto ao conteúdo quando não há mecanismos específicos de inspeção.
O que é firewall na nuvem?
Um firewall também pode ser oferecido como parte de infraestruturas de computação em nuvem.
Empresas que mantêm servidores e aplicações em ambientes de nuvem precisam controlar quais comunicações podem chegar aos seus recursos.
Regras podem ser aplicadas virtualmente sem depender de um equipamento físico instalado ao lado do servidor.
Isso mostra como o conceito de firewall evoluiu junto com a infraestrutura tecnológica.
O que é firewall em uma empresa?
Em empresas, o firewall pode ocupar uma posição central na arquitetura de segurança.
Ele pode controlar comunicações entre:
- internet e rede corporativa;
- departamentos;
- servidores;
- filiais;
- ambientes de nuvem;
- redes de visitantes;
- dispositivos internos.
Empresas maiores podem utilizar diversos firewalls e políticas diferentes em vários pontos da infraestrutura.
Por que empresas usam vários firewalls?
Segurança moderna evita depender de uma única barreira.
Separar redes e aplicar controles em diferentes pontos ajuda a limitar o alcance de um incidente.
Se uma área for comprometida, outras barreiras podem dificultar o movimento do invasor para sistemas mais sensíveis.
Essa ideia está relacionada à defesa em profundidade.
O que é segmentação de rede?
Segmentação significa dividir uma rede em partes menores com regras de comunicação entre elas.
Em vez de permitir que todos os dispositivos se comuniquem livremente, determinados grupos podem ter acessos limitados.
Firewalls podem ser utilizados para controlar essas comunicações.
Essa estratégia pode melhorar segurança, organização e controle.
O que é DMZ em redes?
Em redes corporativas, uma DMZ é uma área separada utilizada para hospedar sistemas que precisam ficar acessíveis a partir de redes externas sem conceder o mesmo nível de acesso à rede interna.
Firewalls podem controlar as comunicações entre internet, DMZ e rede interna.
O objetivo é criar separação e reduzir a exposição dos sistemas mais sensíveis.
A implementação correta exige planejamento de rede.
O que é Zero trustear e qual sua relação com firewall?
Zero trustear é uma abordagem de segurança baseada na ideia de que acessos não devem ser considerados confiáveis automaticamente apenas porque estão dentro de determinada rede.
Identidade, dispositivo, contexto e políticas podem ser avaliados continuamente.
Firewalls podem participar dessa arquitetura, mas Zero trustear é um conceito muito mais amplo.
Ele envolve autenticação, autorização, segmentação, monitoramento e outras tecnologias.
Firewall pode impedir ataques DDoS?
Firewalls podem participar da proteção contra determinados tipos de tráfego malicioso, mas ataques DDoS podem gerar volumes enormes de dados.
Se a conexão ou infraestrutura for saturada antes que o tráfego chegue ao firewall local, apenas esse equipamento pode não ser suficiente.
Proteções contra grandes ataques distribuídos frequentemente precisam operar em infraestruturas capazes de absorver e filtrar grandes volumes de tráfego.
Como configurar um firewall corretamente?
Não existe uma configuração universal para todos os ambientes.
Para usuários domésticos, normalmente é melhor manter as configurações seguras recomendadas pelo sistema e alterar regras apenas quando houver necessidade real.
Em ambientes empresariais, a configuração deve seguir políticas de segurança e requisitos dos serviços utilizados.
Alguns princípios importantes são:
- permitir apenas o necessário;
- evitar regras excessivamente amplas;
- remover permissões que não são mais utilizadas;
- manter sistemas atualizados;
- registrar eventos relevantes;
- revisar regras periodicamente.
Quanto mais complexa a rede, maior a importância de planejamento profissional.
O que significa bloquear por padrão?
Uma estratégia de segurança pode assumir que comunicações não autorizadas explicitamente devem ser bloqueadas.
Em vez de permitir tudo e depois tentar bloquear o que parece perigoso, define-se primeiro o que realmente precisa funcionar.
Essa abordagem pode reduzir a superfície de exposição.
Entretanto, regras precisam ser planejadas corretamente para não impedir serviços legítimos.
Firewall pode ser invadido?
Nenhum sistema complexo deve ser considerado absolutamente invulnerável.
Firewalls são softwares e equipamentos que também precisam ser corretamente configurados e atualizados.
Vulnerabilidades, senhas fracas de administração ou configurações incorretas podem criar riscos.
Por isso, não basta instalar um firewall e nunca mais cuidar dele.
Quais erros deixam um firewall menos seguro?
Alguns problemas comuns incluem:
- desativar o firewall sem necessidade;
- abrir portas indiscriminadamente;
- criar regras muito amplas;
- não remover regras antigas;
- utilizar equipamentos sem atualizações;
- manter credenciais administrativas fracas;
- expor interfaces de gerenciamento;
- não revisar registros e alertas em ambientes críticos;
- acreditar que o firewall substitui todas as outras proteções.
Um firewall eficiente depende tanto da tecnologia quanto da configuração.
Preciso comprar um firewall?
Para a maioria dos usuários domésticos, não é necessário comprar um equipamento empresarial dedicado.
O sistema operacional e o roteador normalmente já oferecem recursos importantes.
Empresas possuem necessidades diferentes e podem precisar de soluções especializadas conforme tamanho, infraestrutura, riscos e requisitos.
A decisão deve ser baseada na necessidade real e não apenas na ideia de que um equipamento mais caro significa automaticamente mais segurança.
Firewall gratuito funciona?
Firewalls integrados a sistemas operacionais podem oferecer recursos importantes sem custo adicional.
A eficiência depende da solução, da configuração e das necessidades do usuário.
Para uso doméstico, uma ferramenta integrada e corretamente configurada pode ser mais adequada do que instalar diversos programas desconhecidos.
Em ambientes profissionais, requisitos mais complexos podem justificar outras soluções.
Como saber se meu firewall está ativado?
Sistemas operacionais normalmente possuem uma área de configurações de segurança onde é possível verificar o estado do firewall.
A localização exata pode mudar conforme a versão do sistema.
Roteadores também podem disponibilizar configurações através de seu painel administrativo.
Não é recomendável alterar opções avançadas sem entender sua função.
Firewall precisa ficar ligado o tempo todo?
Na maioria dos casos, sim.
Ele foi projetado para atuar continuamente enquanto o dispositivo ou rede está em funcionamento.
Não existe vantagem em desligá-lo durante o uso normal apenas para “economizar recursos”.
Sistemas modernos são desenvolvidos considerando essa proteção como parte do funcionamento cotidiano.
Firewall substitui cuidados do usuário?
Não.
Essa é uma das conclusões mais importantes.
Um firewall não consegue impedir uma pessoa de fornecer voluntariamente sua senha em uma página falsa, reutilizar uma senha comprometida ou ignorar atualizações durante anos.
Segurança depende de várias camadas trabalhando juntas.
Quais proteções devem ser usadas junto com o firewall?
Uma estratégia básica pode combinar:
- firewall ativo;
- sistema atualizado;
- proteção antimalware;
- navegador atualizado;
- senhas fortes e exclusivas;
- autenticação em dois fatores;
- backups;
- cuidado com links e anexos;
- aplicativos de fontes confiáveis;
- roteador atualizado e corretamente configurado.
Nenhuma dessas medidas isoladamente oferece proteção perfeita.
Juntas, elas reduzem significativamente diferentes tipos de risco.
Firewall ainda é importante atualmente?
Sim.
A tecnologia mudou muito desde os primeiros firewalls, mas controlar comunicações entre sistemas continua sendo fundamental.
O crescimento da computação em nuvem, trabalho remoto, dispositivos conectados e aplicações online tornou as redes ainda mais complexas.
Ao mesmo tempo, o firewall também evoluiu.
Hoje ele pode existir no computador pessoal, roteador, data center, servidor virtual, infraestrutura em nuvem ou como parte de plataformas avançadas de segurança.
Firewall será importante no futuro?
Provavelmente sim, embora sua forma continue evoluindo.
As redes estão cada vez mais distribuídas.
Usuários acessam sistemas de casa, empresas utilizam múltiplas nuvens e dispositivos se conectam de diferentes locais.
Isso faz com que o controle de comunicação continue sendo necessário.
O modelo tradicional de uma única barreira protegendo toda a rede está dando lugar a arquiteturas com controles distribuídos, identidade, segmentação e políticas mais inteligentes.
Mesmo assim, o princípio fundamental permanece: decidir quais comunicações devem ser permitidas e quais devem ser bloqueadas.
Conclusão
Entender o que é firewall ajuda a compreender uma das principais camadas utilizadas para proteger computadores, redes, servidores e aplicações.
Um firewall analisa comunicações e aplica regras para determinar quais conexões podem passar e quais devem ser bloqueadas. Dependendo da tecnologia, essa análise pode considerar endereços IP, portas, protocolos, estado das conexões, aplicações e outras características do tráfego.
Firewalls podem existir como software dentro de computadores, como recursos de roteadores, como equipamentos especializados em empresas ou como serviços em ambientes de computação em nuvem.
Também é importante entender seus limites.
Firewall não é antivírus, não é VPN e não impede sozinho phishing, ransomware, roubo de senhas ou todas as formas de invasão.
Sua maior eficiência aparece quando ele faz parte de uma estratégia com várias camadas de proteção.
Manter o firewall ativado, atualizar sistemas, evitar regras desnecessariamente abertas, utilizar proteção contra malware, manter backups e proteger contas com boas práticas de autenticação cria uma defesa muito mais completa.
À medida que redes e serviços digitais se tornam mais complexos, os firewalls também evoluem. Porém, sua ideia central continua a mesma: controlar o tráfego para reduzir comunicações indesejadas e limitar a exposição dos sistemas.
Por isso, compreender como essa tecnologia funciona é fundamental para entender não apenas a segurança de um computador, mas também como redes domésticas, empresas, servidores e serviços de internet são protegidos todos os dias.